أصبحت العوامل القائمة على الذكاء الاصطناعي (الأنظمة المستقلة التي تعمل بنظام النماذج اللغوية الكبيرة) بسرعة حجر الزاوية في البرمجيات الحديثة. فهي تخطط وتستنتج وتتصرف بشكل مستقل، مما يُحدث تحولاً جذرياً في الطريقة التي تعتمدها الشركات في أتمتة سير العمل واتخاذ القرارات والتفاعل مع البيانات.
وفقًا لشركة مايكروسوفت، تُعدّ وكلاء الذكاء الاصطناعي أحد الاتجاهات الرئيسية في مجال الذكاء الاصطناعي لعام 2025، وقد وصلوا بالفعل إلى ذروة دورة الضجيج المحيطة بالذكاء الاصطناعي، حيث يحظون باهتمام كبير في جميع أنحاء القطاع. وفي الوقت الذي تسعى فيه الشركات إلى تطبيق بنية قابلة للتوسع لوكلاء الذكاء الاصطناعي عبر مختلف المنصات، يصبح اعتماد بنية غير مرتبطة بسحابة معينة استراتيجية حاسمة لتجنب الارتباط بمورد معين وتحقيق أقصى قدر من الأداء.
في هذا الدليل، سنشرح بالتفصيل كيفية تصميم وكائنات الذكاء الاصطناعي ونشرها وتوسيع نطاقها عبر AWS وAzure وGoogle Cloud، مع تقديم مخططات معمارية وأدوات وأفضل الممارسات.
ما هو نظام الوكلاء المتعددين (MAS)؟
قبل الخوض في بنية نظام الوكلاء القائم على الذكاء الاصطناعي وتطبيقه على السحابة، من الضروري فهم مفهوم نظام الوكلاء المتعددين، حيث سيكون هذا الموضوع متكررًا في هذه المناقشة.
نظام الوكلاء المتعدد هو نظام يعمل فيه عدد من وكلاء الذكاء الاصطناعي بشكل مستقل أو تعاوني لإنجاز مهام معقدة. ويتمتع كل وكيل بقدراته الخاصة (مثل التخطيط، أو الاستدلال، أو تنفيذ الإجراءات)، ويمكنه التفاعل مع الوكلاء الآخرين أو الأدوات أو المستخدمين.
في نظام MAS، يمكن للوكلاء العمل بشكل متوازٍ، ومشاركة الذاكرة أو السياق، والتنسيق من خلال طبقة التنسيق. تتيح هذه البنية قابلية التوسع والمرونة، كما تتيح سلوكًا أكثر تعقيدًا مقارنةً بوكيل واحد يعمل بمفرده.
فهم البنية البسيطة للوكلاء الذكيين في مجال الذكاء الاصطناعي
من منظور تصميم النظم، تتضمن البنية الأساسية المتعددة الوكلاء عادةً المكونات الأساسية التالية:
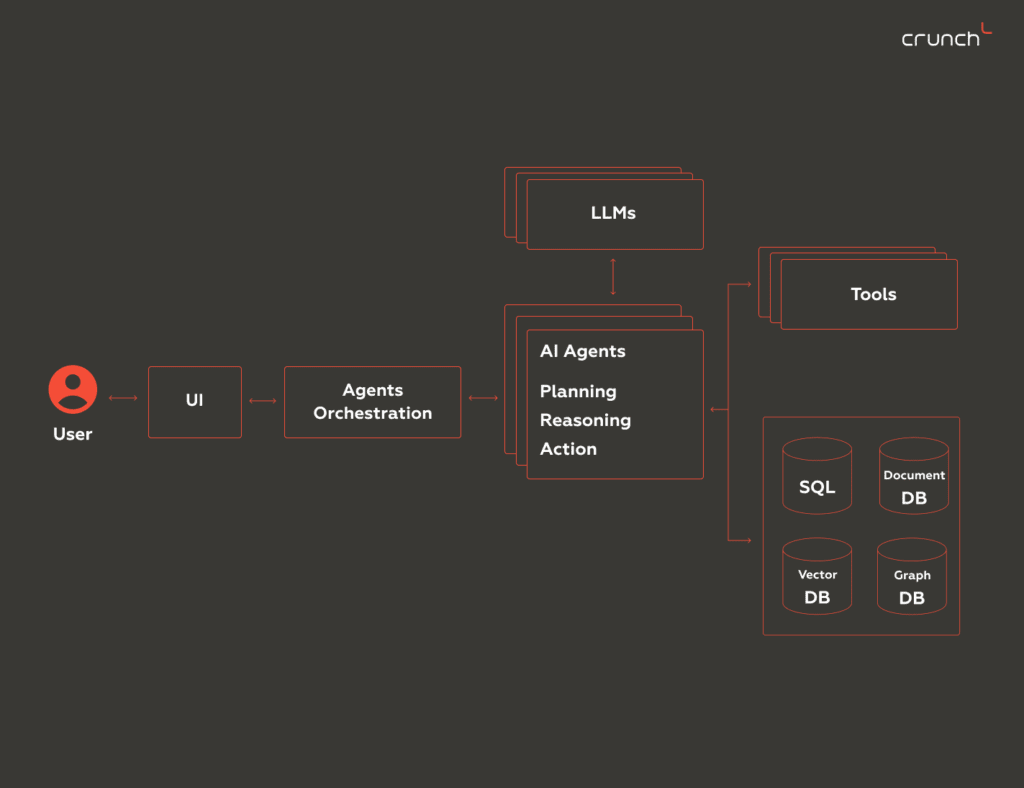
الشكل 1. البنية الأساسية للنظام متعدد الوكلاء.
- المستخدم – الفرد أو النظام الخارجي الذي يتفاعل مع المنصة عبر اللغة الطبيعية أو المدخلات المنظمة.
- واجهة المستخدم (UI) – الطبقة الأمامية (نافذة الدردشة، تطبيق الويب، واجهة برمجة التطبيقات) التي تستقبل مدخلات المستخدم وتعرض مخرجات الموظف.
- تنسيق الوكلاء – البرمجيات الوسيطة المسؤولة عن توجيه المهام، وإدارة التنفيذ المتوازي أو التسلسلي للوكلاء، ومعالجة الأخطاء، وانتقالات الحالة. غالبًا ما يتم بناء هذه الطبقة باستخدام أطر عمل التنسيق مثل LangChain وCrewAI وغيرها.
- وكلاء الذكاء الاصطناعي – وحدات مستقلة مسؤولة عن إنجاز المهام. عادةً ما يتبع كل وكيل دورة متكررة: (1) التخطيط – تقسيم الأهداف المعقدة إلى مهام فرعية باستخدام توجيهات نماذج اللغة الكبيرة (LLM) أو المنطق الحتمي؛ (2) الاستدلال – اتخاذ قرارات تراعي السياق، وغالبًا ما يتم تعزيزها من خلال المطالبات القائمة على سلسلة الأفكار أو حلقات التغذية الراجعة للأدوات؛ (3) التنفيذ – تنفيذ القرارات عبر استدعاءات واجهة برمجة التطبيقات (API) أو استعلامات قواعد البيانات أو استدعاءات المكونات الإضافية. قد تعمل الوكالات بشكل متوازٍ وتتشارك الحالة عبر الذاكرة أو قوائم انتظار الرسائل.
- نماذج اللغة الكبيرة (LLMs) – النماذج الأساسية (GPT، Claude، Gemini) المستخدمة لفهم اللغة، وتوليدها، والاستدلال، واتخاذ القرارات.
- الأدوات – الخدمات الخارجية التي يمكن للوكلاء استدعاءها (واجهات برمجة التطبيقات، ومترجمات الأكواد، والمكونات الإضافية، وقواعد البيانات، وما إلى ذلك)
- الذاكرة – تخزين البيانات الدائم أو المرتبط بالجلسة، والذي يتيح للوكلاء الحفاظ على السياق، واسترجاع الإجراءات السابقة، أو الوصول إلى المعرفة طويلة الأمد. وتعد الذاكرة عنصراً أساسياً للتفاعلات متعددة الأدوار، والتنسيق، والتعلم.
القضايا الشاملة المتعلقة بتوسيع نطاق وكلاء الذكاء الاصطناعي في بيئة الإنتاج
يتطلب تصميم بنية وكيل الذكاء الاصطناعي تضمين قدرات أساسية على مستوى النظام بأكمله تضمن قدرة الحل غير المرتبط بسحابة معينة على العمل في بيئات واقعية.
فيما يلي الشواغل الحاسمة الشاملة التي يجب أخذها في الاعتبار في جميع مكونات البنية الخاصة بك:
الأمن
يُعد تأمين كل طبقة من طبقات نظام الوكيل القائم على الذكاء الاصطناعي أمرًا ضروريًا. ويشمل ذلك:
- تشفير الاتصالات بين الوكلاء والأدوات وطبقات الذاكرة
- إدارة مفاتيح واجهة برمجة التطبيقات (API) والرموز المميزة والأسرار باستخدام خزائن آمنة
- تطبيق إجراءات مراقبة الحدود لمنع الوصول غير المصرح به إلى الأدوات أو هجمات الحقن الفورية.
قابلية التوسع
يجب أن تكون الأنظمة متعددة الوكلاء قادرة على التوسع الأفقي لمواجهة زيادة أحمال العمل. ويشمل ذلك:
- تشغيل الوكلاء في بيئات تعمل بنظام الحاويات أو بدون خوادم والتي تتسم بالتوسع التلقائي
- فصل الخدمات باستخدام قوائم الانتظار والبنى القائمة على الأحداث
- إدارة استخدام نماذج اللغة الكبيرة (LLM) بكفاءة لتقليل زمن الاستجابة والتكلفة
القابلية للرصد
يُعد فهم سلوك الوكلاء أمرًا بالغ الأهمية لتصحيح الأخطاء ومراقبة الأداء وتحسينه. وتشمل أفضل الممارسات ما يلي:
- تنفيذ التسجيل المنظم عبر الوكلاء وطبقات التنسيق
- استخدام التتبع الموزع لفهم مسارات اتخاذ القرار والتبعيات
- إعداد لوحات المعلومات والتنبيهات الخاصة بالحالات الشاذة أو انحراف النموذج
التحكم في الوصول (IAM)
يضمن نظام إدارة الهوية والوصول (IAM) القوي ما يلي:
- لا يمكن الوصول إلى البيانات والوظائف المحددة إلا للمستخدمين والوكلاء والأدوات المصرح لهم فقط
- يتم تطبيق سياسات الوصول القائمة على الأدوار في جميع المكونات
- يتم تسجيل الإجراءات لضمان الامتثال وإمكانية التدقيق
يجب أخذ هذه المخاوف في الاعتبار في مرحلة مبكرة عند إنشاء أي بنية تحتية محايدة تجاه السحابة، لا سيما عند نشر العوامل الذكية عبر سحابات متعددة.
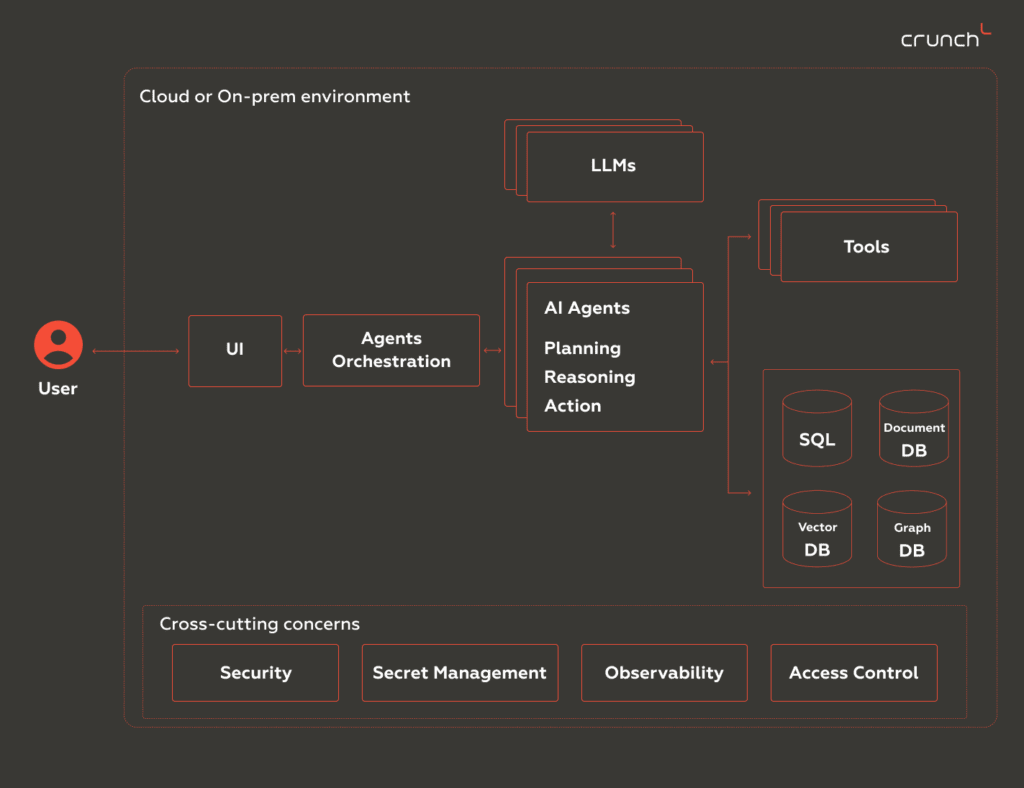
الشكل 2. البنية المرجعية للوكلاء المتعددين على مستوى المؤسسة
ما هي مزايا استخدام بنية وكيل الذكاء الاصطناعي غير المرتبطة بسحابة معينة؟
تتيح بنية الوكلاء الذكيين المستقلة عن السحابة للمؤسسات تصميم ونشر وكلاء ذكيين يعملون بسلاسة عبر منصات سحابية متعددة دون الارتباط بمزود واحد. وتشمل المزايا الرئيسية ما يلي:
تجنب الارتباط بمورد معين
تتمتع بالمرونة اللازمة لتغيير مزودي الخدمة أو استخدام عدة خدمات سحابية، مما يقلل من المخاطر على المدى الطويل والاعتماد على النظم البيئية المملوكة لشركات معينة.
التحسين من حيث التكلفة والأداء
يمكنك توجيه أحمال العمل إلى المنصة الأكثر فعالية من حيث التكلفة أو الأفضل أداءً، وفقًا للطلب في الوقت الفعلي أو أسعار الخدمات.
تعزيز المرونة والتوافر
من خلال توزيع أحمال العمل عبر السحابات المختلفة، يمكنك تقليل مخاطر التعطل أو انقطاع الخدمة في أي بيئة من هذه البيئات.
تسريع عملية النشر على الصعيد العالمي
قد تتمتع بعض المناطق ببنية تحتية أفضل أو بدعم أفضل في مجال الامتثال على منصات معينة. ويمنحك التصميم غير المرتبط بسحابة معينة نطاقًا أوسع وقدرة أكبر على التكيف.
دعم استراتيجيات النظم الهجينة والسحابة المتعددة
بالنسبة للمؤسسات التي تضم فرقًا أو أنظمة أو مناطق امتثال متنوعة، يضمن «الحياد تجاه السحابة» اتساق البنية عبر عمليات النشر المختلفة.
بنية وكيل الذكاء الاصطناعي غير المرتبطة بسحابة معينة لـ AWS وAzure وGoogle Cloud
في حين أن المكونات الأساسية لنظام الوكيل القائم على الذكاء الاصطناعي تظل ثابتة، فإن الخدمات وأنماط التكامل المحددة تختلف باختلاف منصات السحابة.
يدعم كل مزود خدمات سحابية أدوات مختلفة، لكن النهج الذي لا يرتبط بنظام سحابي معين يتيح للفرق الحفاظ على قابلية النقل والاتساق والأداء عبر المنصات المختلفة.
في الأقسام التالية، سنتناول كيفية تنفيذ بنية غير مرتبطة بمنصة سحابية معينة على Amazon Web Services (AWS) وMicrosoft Azure وGoogle Cloud Platform (GCP)، مع تسليط الضوء على الخدمات الرئيسية وأنماط النشر وأفضل الممارسات الأمنية.
نشر وكلاء الذكاء الاصطناعي على AWS
تقدم «أمازون ويب سيرفيسز» (Amazon Web Services) مجموعة قوية من الأدوات المُدارة لنشر عوامل الذكاء الاصطناعي وتنسيقها وتوسيع نطاقها في بيئة الإنتاج. وفيما يلي تفصيل لكيفية ارتباط كل مكون من مكونات البنية بالخدمات الأصلية لـ AWS.
تفاعل المستخدم
تتم إدارة تفاعل المستخدمين من خلال خدمات مثل Amazon Cognito، التي تتولى إدارة مصادقة المستخدمين وتوحيد الهويات، بما في ذلك تسجيل الدخول الأحادي (SSO) وتسجيل الدخول عبر حسابات الشبكات الاجتماعية. وبالاقتران مع AWS Amplify، يمكن للمطورين إنشاء واجهات ويب آمنة وقابلة للتوسع تتصل بسلاسة بخدمات الخلفية، مما يتيح للمستخدمين التفاعل مع وكلاء الذكاء الاصطناعي عبر نوافذ الدردشة أو لوحات التحكم.
طبقة التنسيق
عادةً ما يتم تنفيذ طبقة التنسيق باستخدام خدمة Amazon ECS (Elastic Container Service)، التي تتيح تنفيذ سير العمل المُعبَّأ في حاويات بشكل متوازٍ أو متسلسل. وهذا يتيح تنسيقًا قويًّا بين عدة وكلاء، مما يضمن إنجاز المهام بكفاءة وبشكل مستقل.
وكلاء الذكاء الاصطناعي
تشكل العناصر الذكية القائمة على الذكاء الاصطناعي جوهر النظام. ويمكن استضافة هذه العناصر باستخدام AWS Lambda، التي تعمل على تنفيذ منطق «بدون خادم» مثل تقسيم المهام، أو اتخاذ قرارات تراعي السياق، أو استدعاء أدوات خارجية.
نماذج اللغة الكبيرة (LLMs)
بالنسبة لمهام اللغات والاستدلال، توفر AWS خدمة «Amazon Bedrock»، وهي منصة مُدارة بالكامل تتيح الوصول إلى النماذج الأساسية مثل «Anthropic Claude» و«Meta LLaMA» و«AWS Nova» عبر واجهة برمجة التطبيقات (API) (مما يلغي الحاجة إلى إدارة البنية التحتية).
الأدوات
لتمكين التفاعل في العالم الواقعي، تعتمد الوكالات على مجموعة من الأدوات. يمكن تنفيذ واجهات برمجة التطبيقات (API) وسير العمل المخصصة من خلال وظائف Lambda، في حين أن خدمات الذكاء الاصطناعي المُدرَّبة مسبقًا مثل:
- Amazon Rekognition – تحليل الصور/الفيديو (الكشف عن الأجسام، التعرف على الوجوه)
- Textract – التعرف الضوئي على الحروف (OCR) واستخراج بيانات النماذج
- Comprehend – تصنيف النصوص، واستخراج الكيانات، وتحليل المشاعر
بالنسبة لبيئات تنفيذ الأدوات الأكثر تعقيدًا أو المعزولة، يمكن لـ Amazon ECS أيضًا استضافة مترجمات برمجية مخصصة أو خدمات تعمل في بيئة معزولة.
الذاكرة
تعد الذاكرة الفعالة أمرًا ضروريًا للاحتفاظ بالسياق واسترجاعه. وتقدم AWS عدة خدمات لدعم ذلك:
- AWS Kendra – البحث الدلالي على مستوى المستندات لخطوط أنابيب RAG.
- AWS Neptune – قاعدة بيانات الرسوم البيانية المستخدمة في Graph RAG من أجل الاستدلال المنظم على العلاقات.
- AWS S3 – تخزين الكائنات المستخدم لتخزين البيانات غير المنظمة أو شبه المنظمة، مثل المستندات، والبيانات المدمجة، والسجلات، أو مصادر المعرفة التي تدعم تقنيتي RAG و Graph RAG.
- AWS RDS – قاعدة بيانات علائقية للذاكرة المنظمة أو البيانات الوصفية.
- AWS DynamoDB – مخزن ذاكرة سريع يعتمد على نمط «المفتاح-القيمة» لحفظ معلومات حالة الوكيل/الجلسة.
- AWS OpenSearch – محرك استرجاع النص الكامل أو القائم على المتجهات لدعم تقنية RAG
القضايا الشاملة
وأخيرًا، يتم التعامل مع القضايا الشاملة مثل الأمن، وقابلية المراقبة، والتحكم في الوصول بشكل أصلي ضمن منظومة AWS:
- IAM (إدارة الهوية والوصول) – تحكم دقيق في الوصول للمستخدمين والخدمات والوكلاء.
- KMS (خدمة إدارة المفاتيح) – تقوم بتشفير البيانات الحساسة ومفاتيح واجهة برمجة التطبيقات (API) ومحتويات الذاكرة.
- CloudWatch – السجلات والمقاييس والمراقبة الخاصة بنشاط الوكلاء وتدفقات التنسيق.
- CloudTrail – سجلات التدقيق لجميع التفاعلات ومكالمات واجهة برمجة التطبيقات (API).
- GuardDuty – نظام للكشف عن التهديدات يهدف إلى رصد الحالات الشاذة وتأمين البنية التحتية.
- خدمات إدارة المفاتيح – الإدارة المركزية لمفاتيح التشفير المستخدمة عبر الخدمات.
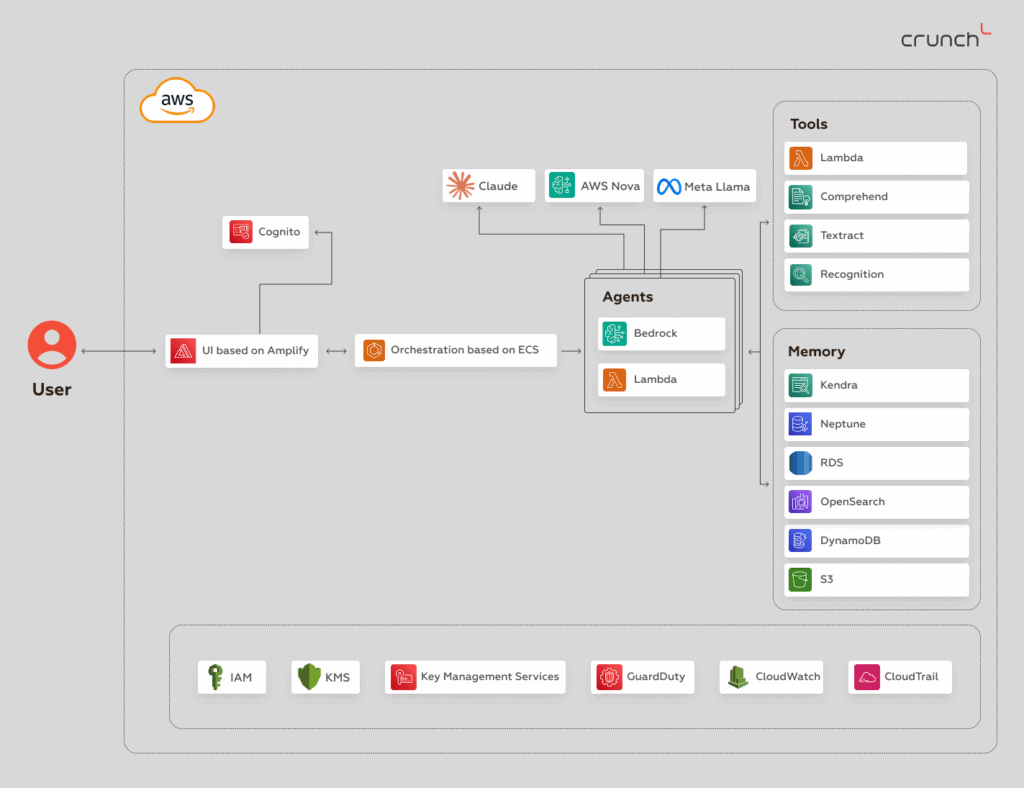
الشكل 3. البنية المرجعية للوكلاء المتعددين في AWS
تنفيذ وكلاء الذكاء الاصطناعي على Azure
توفر «مايكروسوفت أزور» منصة ناضجة ومرنة لنشر وكلاء الذكاء الاصطناعي، مع تكامل عميق عبر خدماتها السحابية ونظامها البيئي للنماذج الأساسية. وتُعد بنية «أزور» مناسبة تمامًا لأنظمة الوكلاء المتعددين على مستوى المؤسسات، حيث توفر قابلية التوسع، والطابع المعياري، والحوكمة القوية.
تفاعل المستخدم
يبدأ تفاعل المستخدم مع «Microsoft Entra External ID»، الذي يدير مصادقة المستخدم وتوحيد الهوية، ويدعم كلاً من تسجيل الدخول الموحد (SSO) للمؤسسات وعمليات تسجيل الدخول الخاصة بالمستهلكين. وعلى الواجهة الأمامية، توفر «Azure Static Web Apps» بيئة استضافة سريعة وموزعة عالميًا لواجهات الوكلاء، متصلة بأمان بواجهات برمجة التطبيقات (API) والخدمات الخلفية.
طبقة التنسيق
عادةً ما تعمل طبقة التنسيق في Azure بواسطة Azure Container Apps، التي تدعم الخدمات الصغيرة القابلة للتوسع والمعبأة في حاويات. وتقوم هذه الحاويات بتشغيل منطق التنسيق الذي يحكم كيفية تواصل الوكلاء، وتفويض المهام، وإدارة الحالات (كل ذلك مع التوسع التلقائي وفقًا للطلب).
وكلاء الذكاء الاصطناعي
عادةً ما يتم تنفيذ وكلاء الذكاء الاصطناعي أنفسهم باستخدام Azure Functions، مما يتيح تشغيل منطق التخطيط أو الاستدلال أو العمل لكل وكيل كمكونات معزولة وخالية من الخوادم.
نماذج اللغة الكبيرة (LLMs)
فيما يتعلق بقدرات اللغة والاستدلال، توفر خدمة Azure OpenAI Service إمكانية الوصول إلى نماذج أساسية رائدة مثل GPT-4o وGPT-4-turbo وGPT-3.5 وDALL·E، وذلك كله من خلال واجهة مُدارة بالكامل ومتوافقة مع المعايير.
الأدوات
لتمكين العمليات في العالم الواقعي، يمكن للوكلاء استخدام أدوات متنوعة عبر وظائف Azure Functions التي لا تعتمد على خادم أو الخدمات الصغيرة المُعبَّأة في حاويات والمستضافة على Azure Container Apps.
بالنسبة للمهام المعرفية، يوفر Azure خدمات قوية جاهزة للاستخدام:
- Azure AI Vision – توفر تقنية التعرف الضوئي على الحروف (OCR) واكتشاف الكائنات والتحليل المكاني
- خدمات Azure Cognitive Services – توسع نطاق قدرات الوكلاء لتشمل التعرف على الكلام، والترجمة، واكتشاف الحالات الشاذة، وغير ذلك.
تتيح هذه الأدوات للموظفين التفاعل مع البيانات متعددة الوسائط والأنظمة الخارجية بطريقة مرنة وقابلة للتوسع.
الذاكرة
لاسترجاع البيانات والسياق، يدعم Azure عدة أنظمة خلفية:
- Cosmos DB – مخزن NoSQL من نوع «المفتاح-القيمة»/«المستندات» لبيانات الجلسات أو حالات الذاكرة. يغطي حالات الاستخدام المتعلقة بالرسوم البيانية (عبر Apache Gremlin) وحالات الاستخدام المتعلقة بالمتجهات عبر DiskANN.
- قاعدة بيانات Azure SQL – تخزين منظم للبيانات العلائقية أو البيانات الوصفية.
- تخزين Azure Blob – يُستخدم لتخزين المستندات، أو البيانات المُدمجة، أو السجلات، أو لقطات الذاكرة طويلة الأجل.
- Azure AI Search – يتيح البحث المتجهي من أجل الاسترجاع القائم على RAG وإدخال السياق.
القضايا الشاملة
كما توفر Azure دعمًا شاملاً للمسائل المشتركة بين المجالات:
- تعرّف على Azure RBAC – التحكم الدقيق في الوصول للمستخدمين والخدمات والوكلاء.
- Azure Key Vault – إدارة مركزية للأسرار ومفاتيح واجهة برمجة التطبيقات (API) ومفاتيح التشفير.
- Application Insights + Azure Monitor – يوفر إمكانية الرصد من خلال التسجيل والتتبع ومراقبة الأداء.
- Microsoft Defender for Cloud – مراقبة الأمان وضمان الامتثال.
- Microsoft Purview – حوكمة البيانات وتصنيفها والتحكم في الوصول إليها عبر طبقات الذاكرة.
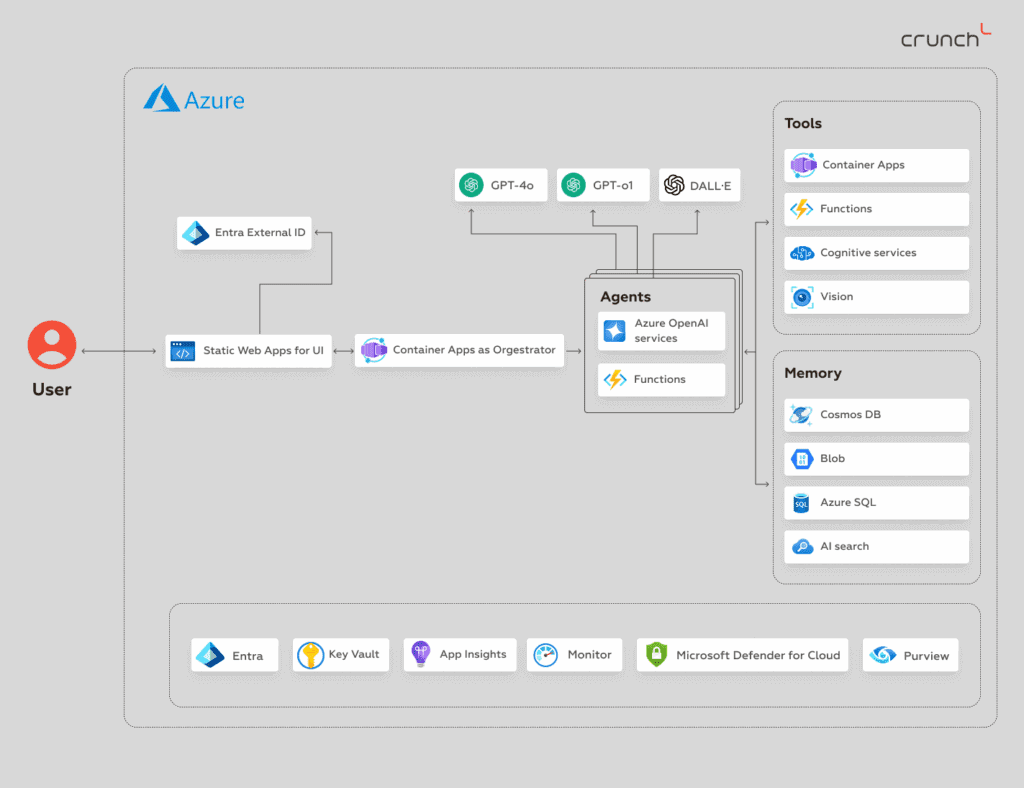
الشكل 4. البنية المرجعية للوكلاء المتعددين في Azure
تشغيل وكلاء الذكاء الاصطناعي على منصة Google Cloud Platform (GCP)
توفر منصة Google Cloud Platform بيئة حديثة وملائمة للمطورين لإنشاء وكلاء الذكاء الاصطناعي وتوسيع نطاقهم. وتشتهر منصة GCP بتاريخها العريق في مجال أبحاث الذكاء الاصطناعي، حيث تجمع بين النماذج الأساسية القوية والحوسبة المرنة الخالية من الخوادم، مما يجعلها خيارًا قويًّا لأنظمة الوكلاء المتعددين التي لا تعتمد على سحابة معينة وتصلح للاستخدام في بيئات الإنتاج.
تفاعل المستخدم
تتم إدارة تفاعل المستخدمين في GCP عبر «Firebase Authentication»، التي تدعم مجموعة واسعة من طرق تسجيل الدخول (بما في ذلك البريد الإلكتروني/كلمة المرور، وOAuth، وتسجيل الدخول عبر حسابات الشبكات الاجتماعية)، بينما تعمل «Firebase Hosting» كطبقة واجهة أمامية آمنة وعالية الأداء لواجهات الوكلاء المستندة إلى الويب.
طبقة التنسيق
يُعد Cloud Run جوهر عملية تنسيق الوكلاء، وهو خدمة مُدارة بالكامل تعمل على تشغيل سير العمل المُعبَّأ في حاويات مع إمكانية التوسع التلقائي. يتولى Cloud Run منطق التنسيق غير المرتبط بالحالة: توجيه المهام، وإدارة التنسيق بين الوكلاء، والحفاظ على القدرة على تحمل الأعطال — مع إخفاء تعقيدات البنية التحتية.
وكلاء الذكاء الاصطناعي
يتم عادةً تنفيذ وكلاء الذكاء الاصطناعي على GCP باستخدام Cloud Functions، التي تعمل على تغليف منطق الوكيل — مثل التخطيط أو الاستدلال أو استدعاء الأدوات — في وحدات خفيفة الوزن تعمل استجابةً للأحداث. وتُستكمل هذه الوظائف بـ Vertex AI، وهي منصة الذكاء الاصطناعي الموحدة من Google التي توفر وصولاً سلسًا إلى أحدث النماذج الأساسية، بما في ذلك Gemini وGemma وImagen. وتدعم هذه النماذج عمليات الاستدلال المتقدمة والتوليد والمعالجة متعددة الوسائط داخل كل وكيل.
الأدوات
- Cloud Functions – تُنفذ منطقًا مخصصًا أو تستدعي واجهات برمجة التطبيقات (API).
- Cloud Run – يستضيف أدوات أو مترجمات مدمجة في حاويات (مثل بيئة اختبار Python).
- Vision AI – تحليل الصور ومقاطع الفيديو (التعرف الضوئي على الحروف، التصنيف، الكشف).
- الترجمة بالذكاء الاصطناعي – خدمات ترجمة متعددة اللغات.
- واجهة برمجة تطبيقات اللغة الطبيعية – تحليل المشاعر، واستخراج الكيانات، والتصنيف، والتركيب النحوي.
الذاكرة
لإدارة الذاكرة والسياق، توفر منصة GCP خيارات متعددة للتخزين والاسترجاع:
- التخزين السحابي – يخزن المستندات والعناصر المضمنة والبيانات غير المنظمة.
- Vertex AI Search – محرك بحث دلالي لاسترجاع السياق على غرار RAG.
- Cloud SQL – تخزين البيانات العلائقية (مثل الذاكرة المنظمة، والبيانات الوصفية).
- Firestore – ذاكرة NoSQL قائمة على أزواج المفتاح-القيمة أو المستندات.
- Spanner + Graph (عبر الإضافات) – دعم الاستدلال القائم على الرسوم البيانية (لحالات استخدام GraphRAG).
القضايا الشاملة
يتم التعامل مع المشكلات الشاملة من خلال حزمة الأمان والرصد الأصلية الخاصة بـ Google:
- Cloud IAM – يدير الهوية والوصول للمستخدمين والوكلاء.
- خدمة إدارة المفاتيح (KMS) – تدير مفاتيح التشفير والمعلومات السرية.
- مركز قيادة أمن السحابة – يوفر خدمات الكشف عن التهديدات والتحليلات الأمنية.
- المراقبة والتسجيل السحابيان – إمكانية الرصد لإجراءات الوكيل، واستخدام النماذج، وحالة النظام.
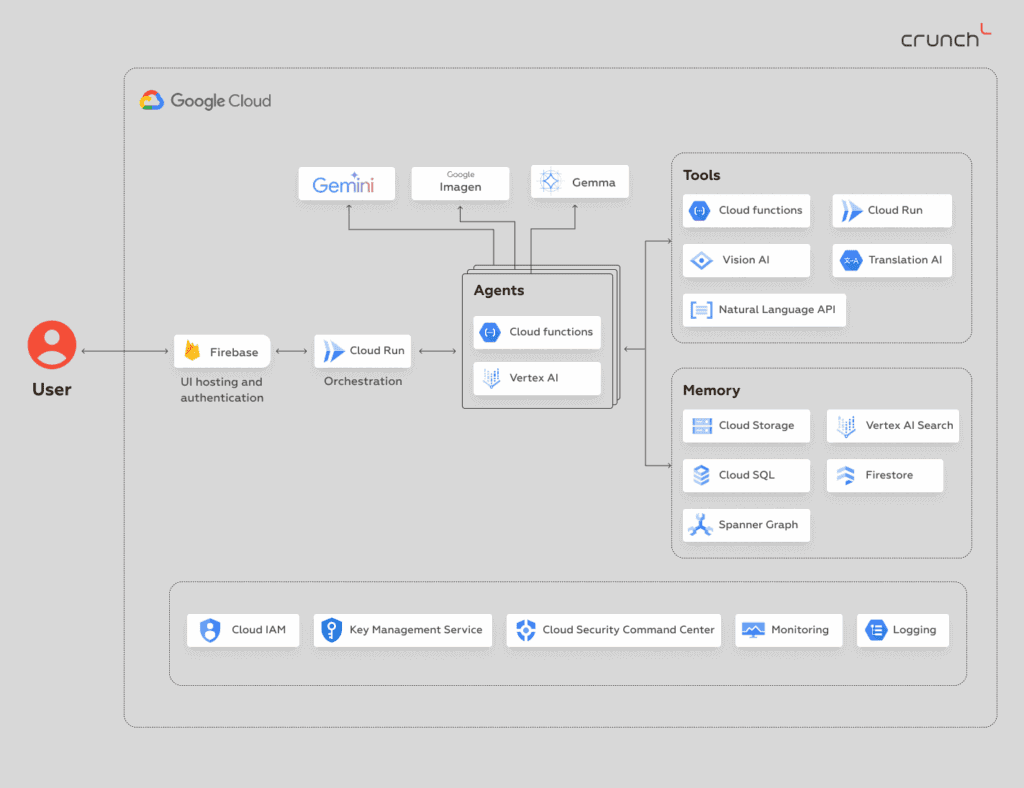
الشكل 5. البنية المرجعية متعددة الوكلاء لـ GCP
الخاتمة
في ظل سعي الشركات الحثيث لدمج العوامل الذكية المستقلة القائمة على الذكاء الاصطناعي في بنيتها التحتية السحابية الأصلية، يُعد اختيار بنية لا ترتبط بنظام سحابي معين ضرورة استراتيجية.
تقدم كل من AWS وAzure وGCP مجموعة غنية من الخدمات الأصلية لإنشاء وكلاء الذكاء الاصطناعي وتنسيق عملهم وتوسيع نطاقهم. ويقدم كل مزود خدمات سحابية نظامًا بيئيًّا ناضجًا ومتطورًا من الخدمات، قادرًا على دعم أنظمة متعددة الوكلاء قوية في بيئة الإنتاج.
في Crunch-IS، يمكننا مساعدتك في تصميم وتنفيذ بنى وكلاء الذكاء الاصطناعي المصممة خصيصًا لتناسب البنية التحتية الخاصة بك. إذا كنت ترغب في استكشاف النهج الأنسب لمؤسستك، فاحجز استشارة مجانية مع فريقنا للبدء في ذلك.