
تحسين أمن السحابة
يقوم فريقنا بمراجعة أدوار الهوية، وتكوين التسجيل، وإعدادات التشفير، ومعلمات أحمال العمل داخل المنصات السحابية، وذلك لتقليل مخاطر الأخطاء في التكوين إلى أدنى حد ممكن ومنع التعرض للمخاطر.
لا ترى مجالك؟ لنبدأ بمحادثة.
تحدّث إلى خبير ذكاء اصطناعيCrunch-IS بالأرقام


اعرف أين تكمن المخاطر التي تتعرض لها. اعرف من المسؤول عنها. اعرف ما يجب عليك فعله بعد ذلك.
تقدم شركة Crunch-IS خدمات للأمن السيبراني تعمل على تحليل التكوينات الفعلية وأنماط الوصول الفعلية والمخاطر الفعلية — ثم تزودك بخطة مرتبة حسب الأولوية وقابلة للتنفيذ يمكن لفريقك تطبيقها دون تعطيل العمليات.
تُعزى معظم الحوادث إلى أخطاء في التكوين أو ضعف إجراءات التحكم في الهوية. ومعالجة هذه الثغرات في مرحلة مبكرة تقلل من المخاطر قبل أن تتحول إلى مشاكل.
تساهم الممارسات الأمنية الملموسة في بناء الثقة مع العملاء والشركاء. وتعمل الفرق بوعي تام بما هو محمي.
إن الشراكة مع مزود خدمات الأمن السيبراني تقلل من التكاليف الإدارية المرتبطة بإدارة قسم أمني داخلي مزود بكامل طاقمه.
يعمل التقييم المنظم لمخاطر الأمن السيبراني على ربط إجراءات الرقابة الخاصة بك بالتوقعات التنظيمية وأطر شهادات الأمن السيبراني المعترف بها — مع توفير الوثائق التي يمكن لفريقك استخدامها أثناء عمليات التدقيق.
نقوم بفحص البنية التحتية الخاصة بك، والتطبيقات، وبيئات السحابة، وضوابط الهوية، وأنظمة المراقبة، وعمليات النسخ الاحتياطي. وستحصل في النهاية على قائمة مرتبة بالنتائج المرتبطة بتكوينك الفعلي.
تقدم خدماتنا الاستشارية في مجال الأمن السيبراني دعماً استشارياً مستمراً، وإعادة تقييم دورية، وتخطيطاً منظماً للتحسين على مستوى وظيفة الأمن لديك.
نقوم بتصميم هياكل دفاعية متعددة الطبقات من خلال الجمع بين أمن الشبكات، وحماية نقاط النهاية، وإدارة الهوية، والمراقبة. ويرتبط كل إجراء تحكم بمخاطر محددة.
لا يزال التحكم في الوصول أحد نقاط الضعف التي غالبًا ما يتم تجاهلها. نقوم بمراجعة أدوار المستخدمين وحسابات الخدمات وحدود الصلاحيات وتطبيق إجراءات المصادقة، ثم نعيد تنظيم البنية في الحالات التي تجاوزت فيها الأذونات حدود أفضل الممارسات.
نقوم بتقييم نطاق تسجيل الأحداث، وتكوين التنبيهات، وإجراءات التصعيد، وجاهزية الاستجابة. إذا حدث شيء غير عادي، فسيكون فريقك على علم بذلك — وسيعرف ما يجب فعله.
يفتح مساعد أو وكيل الذكاء الاصطناعي مسارات هجوم لا يغطيها اختبار الاختراق المعتاد: حقن الموجّهات، وتسرّب البيانات عبر الإجابات، ووكلاء يملكون صلاحيات وصول إلى الأنظمة تفوق ما تتطلبه مهامهم. تبدأ خدماتنا لأمان الذكاء الاصطناعي بتقييم أمني لتطبيقات LLM والوكلاء لديك، باستخدام OWASP Top 10 for LLM Applications قائمةً مرجعية، وموجّهات عدائية مكتوبة لحالة الاستخدام الخاصة بك. وتحصل في النهاية على قائمة مرتّبة بالنتائج والحل لكل منها — تقييد الصلاحيات، وتصفية المدخلات والمخرجات، وتسجيل ما يفعله كل وكيل.
يقوم فريقنا بمراجعة أدوار الهوية، وتكوين التسجيل، وإعدادات التشفير، ومعلمات أحمال العمل داخل المنصات السحابية، وذلك لتقليل مخاطر الأخطاء في التكوين إلى أدنى حد ممكن ومنع التعرض للمخاطر.
يتم تطبيق تصميم الأدوار، وتقليص الامتيازات، وفرض المصادقة متعددة العوامل (MFA)، وإدارة دورة الحياة، ودورات المراجعة المنظمة، وذلك لمنع التوسع غير المنضبط في حقوق الوصول.
تم ربط الضوابط الفنية بالتوقعات التنظيمية، مع إعداد الوثائق اللازمة للاستعداد للتدقيق وأطر شهادات الأمن السيبراني.
تحسين سياسات جدار الحماية، وتصميم التقسيمات، وتعزيز أمان النقاط الطرفية، وتقديم التوجيهات بشأن استراتيجية تطبيق التصحيحات، والحد من الثغرات الأمنية عبر محيط شبكتك وشبكتك الداخلية.
تُكتب النتائج بحيث تناسب كلًّا من الفرق الفنية والقيادة. حيث يقرأ كل من قسم الأمن وقسم تكنولوجيا المعلومات والمديرين التنفيذيين نفس الوثيقة — كلٌّ على مستوى التفاصيل الذي يحتاجه، دون الحاجة إلى ترجمة إضافية.
يتم الاتفاق على معايير الدقة ومجالات التغطية ومراحل الإنجاز قبل بدء العمل. فأنت تعرف بالضبط ما الذي يتم فحصه، وبناءً على أي معيار، وبحلول متى — قبل بدء أي عمل.
يتم توثيق النتائج، وإجراءات التصحيح، وملكية الضوابط في صيغة يمكن لفريقك الرجوع إليها وتحديثها وتسليمها إلى المدققين دون حضورنا. ولا تفقد هذه الوثائق قيمتها بانتهاء المهمة.
إن الإجراءات الأمنية التي تسبب عقبات كبيرة يتم التحايل عليها. نحن نصمم إجراءات سيتبعها فريقك فعليًّا — تكون متناسبة مع المخاطر المحددة، ومتوافقة مع طريقة عمل مؤسستك اليومية.
نحن لا نكتفي بتسليم التقرير ثم ننسحب. فالمهندسون أنفسهم الذين أجروا التقييم متاحون لتنفيذ الإجراءات التصحيحية — وهم على دراية تامة بالسياق الكامل للمشكلة.
يعتمد نظام التقييم القياسي للثغرات الأمنية على تصنيف النتائج حسب درجة خطورتها النظرية. أما نحن فنصنفها وفقًا لإمكانية استغلالها الفعلية في بيئتك المحددة — حتى تتمكن من معالجة ما يمثل خطرًا حقيقيًّا أولاً.
يقدمون الكثير من والأفكار أفكارًا لأفضل الممارسات القابلة للتطوير، والتي تمكّننا من تحقيق ما لدينا الآن.
كان Crunch-IS رائعًا في توجيهنا نحو الشكل الذي يجب أن يكون عليه العمل الجيد وتحويل أفكارنا إلى واقع من أجل التقييم والمراجعة.

ما أثار إعجابي في Crunch-IS هو جودة المطورين. إنها ببساطة أفضل بكثير مما رأيناه في أي شركة أخرى حاولنا العمل معها.

لقد أعجبنا أدائهم، وكيفية مشاركتهم في تطوير المنتج، ومدى اهتمامهم بالمنتج.

لقد كانت تجربة ممتعة للغاية. كان كل شيء رائعًا فيما يتعلق بـ التواصل، والعمل.

لقد كانت شراكتنا مع Crunch-IS مورداً لا يقدر بثمن خلال مسيرتنا نحو التوسع.

ما لاحظته في Crunch-IS هو الكفاءة الفنية، والقدرة على التفكير خارج الصندوق، وإجادة اللغة الإنجليزية بشكل جيد جدًّا.

لقد كان لها تأثير كبير على البنية الكلية التي توصلنا إليها في النهاية. وبشكل عام، كنت سعيدًا ومتأثرًا بكل ما قامت به شركة Crunch-IS من أجلنا.

أثارت شركة Crunch-IS إعجابنا بـتميزها التقني، وبـ«التقاء العقول والثقافات» بامتياز، فضلاً عن التبادلات الصريحة والصادقة. لم يكن هذا قرارًا اتخذناه باستخفاف، وبعد مرور 5 أشهر على بدء التعاون، ما زلنا معجبين حقًّا بالطريقة التي تتعامل بها Crunch-IS مع هذا التعاون، ونحن سعداء جدًّا بمستوى كفاءة الفريق الذي يعمل معنا.

كان العمل مع Crunch-IS سهلاً. فقد أبدوا صبراً معنا أثناء مناقشة بنود العقد، كما أبدوا صبراً مرة أخرى أثناء إعداد نظام الفوترة الخاص بنا. وكان تصميم الموقع أنيقاً، كما قام المطور بتسليم التطبيق الذي تعاقدنا عليه في الموعد المحدد وبجودة عالية.

كان فريق العمل في شركة Crunch-IS لطيفاً للغاية. لقد عملوا بجد وكانوا محترفين للغاية. وعندما كانت تطرأ أسئلة أو مشاكل تقنية، كانوا يجيبون عليها بسرعة وكانوا دائماً مستعدين ولطفاء لمساعدتنا.

ساعدنا مطور Crunch-IS في تقديم ميزة مهمة لمشروعنا بشكل أسرع بكثير من المتوقع.

سهّلت شركة Crunch-IS جهدًا تعاونيًا سلسًا وسلسًا طوال فترة المشروع. حافظ الفريق على خطوط اتصال مفتوحة، واحتفظوا بسجلات مفصلة لمهام المهام، والتزموا بالجداول الزمنية للمشروع. إن خبرتهم فيما يتعلق بكل من التصميم والتطوير هي ما يميز الشركة.

توفر شركة Crunch-IS دعم تطوير مستمر يلبي متطلبات المشروع حسب الحاجة. وعلى الرغم من موقعها في الخارج، إلا أنه يسهل العمل معها ويمكن الوصول إليها من خلال قنوات الاتصال

أفضل بائع يمكن أن نجده. يمزج Crunch-IS بين التطوير العملي ومبادئ التصميم المبتكرة. كانت التعليقات الداخلية والخارجية على تطوير التطبيق إيجابية. يكملون مراحل المشروع حسب الجدول الزمني المخطط له ويسلمون في حدود الميزانية. الفريق متجاوب ومستعد للدخول في حوار مثمر.

تجاوزت Crunch-IS توقعاتي. أقدر سعة حيلة المطورين في مواجهة القيود والمتطلبات المعقدة. تمكنت الشركة من تسليم المشروع وإتمامه بنجاح.

سار المشروع بسلاسة حتى الآن. تتمتع شركة Crunch-IS بأخلاقيات عمل استثنائية. وبالتالي، فقد تمكنوا من مواجهة كل التحديات التي تعترض طريقهم. فهم يديرون العمل اليومي من تلقاء أنفسهم بشكل جيد، ولكنهم يتواصلون معنا بانتظام للتأكد من أننا على وفاق.

التطبيق الذي عملت عليه Crunch-IS نظيف ومبسط ويعمل على النحو المنشود. تبذل شركة Crunch-IS قصارى جهدها لضمان انسجام الفريقين. لقد صاغ الفريق المتحمس تجربة ممتعة من خلال سلوكهم الإيجابي ومهاراتهم الفعالة في إدارة المشروع. كان الفريق ودودًا للغاية، وكان العمل معهم ممتعًا.

الأمن السيبراني هو عملية حماية الأنظمة والشبكات والتطبيقات والبيانات من الوصول غير المصرح به أو التعطيل. ومن الناحية العملية، يعني ذلك إدارة المخاطر — أي ضمان حصول الأشخاص المناسبين على حق الوصول إلى الأنظمة المناسبة، وضمان قدرة مؤسستك على اكتشاف أي مشكلة والاستجابة لها عند حدوثها.
يعني الاستعانة بمصادر خارجية في مجال الأمن السيبراني الدخول في شراكة مع مزود خارجي لخدمات الأمن السيبراني لتكملة أو إدارة جزء من مسؤولياتك الأمنية. واعتمادًا على المجالات التي يحتاج فيها فريقك إلى الدعم، يمكن أن يشمل ذلك تقييم مخاطر الأمن السيبراني، أو تقديم المشورة بشأن الامتثال، أو مراقبة الأنظمة، أو خدمات استشارية أوسع نطاقًا في مجال الأمن السيبراني.
يحمي الأمن السيبراني القوي استمرارية العمليات والبيانات الحساسة وثقة العملاء. كما أنه يقلل من تكلفة الحوادث وما تسببه من اضطرابات، حيث إن تكلفة الاستجابة لها أعلى بكثير من تكلفة الوقاية منها.
يتسم الأمن السيبراني التفاعلي بالاستجابة بعد وقوع الحادث. أما الأمن السيبراني الاستباقي فيتوقع المشكلات قبل أن تتحول إلى حوادث — من خلال تقييمات منظمة لمخاطر الأمن السيبراني، والمراقبة المستمرة، والمراجعات الدورية للضوابط. ويُعد تقييم المخاطر إحدى أكثر الطرق مباشرةً للانتقال من النهج التفاعلي إلى النهج الاستباقي.
على الأقل، مرة كل عام. وقد تستدعي عمليات الانتقال إلى السحابة، أو التغييرات الجوهرية في البنية التحتية، أو التغيرات في المتطلبات التنظيمية إجراء تقييمات أكثر تواترًا. وتضمن المراجعات الدورية أن تظل ضوابطك متوافقة مع الطريقة التي تتطور بها أنظمتك فعليًّا.
ناقش فكرتك مع أحد مهندسينا في مكالمة تقييم مجانية.
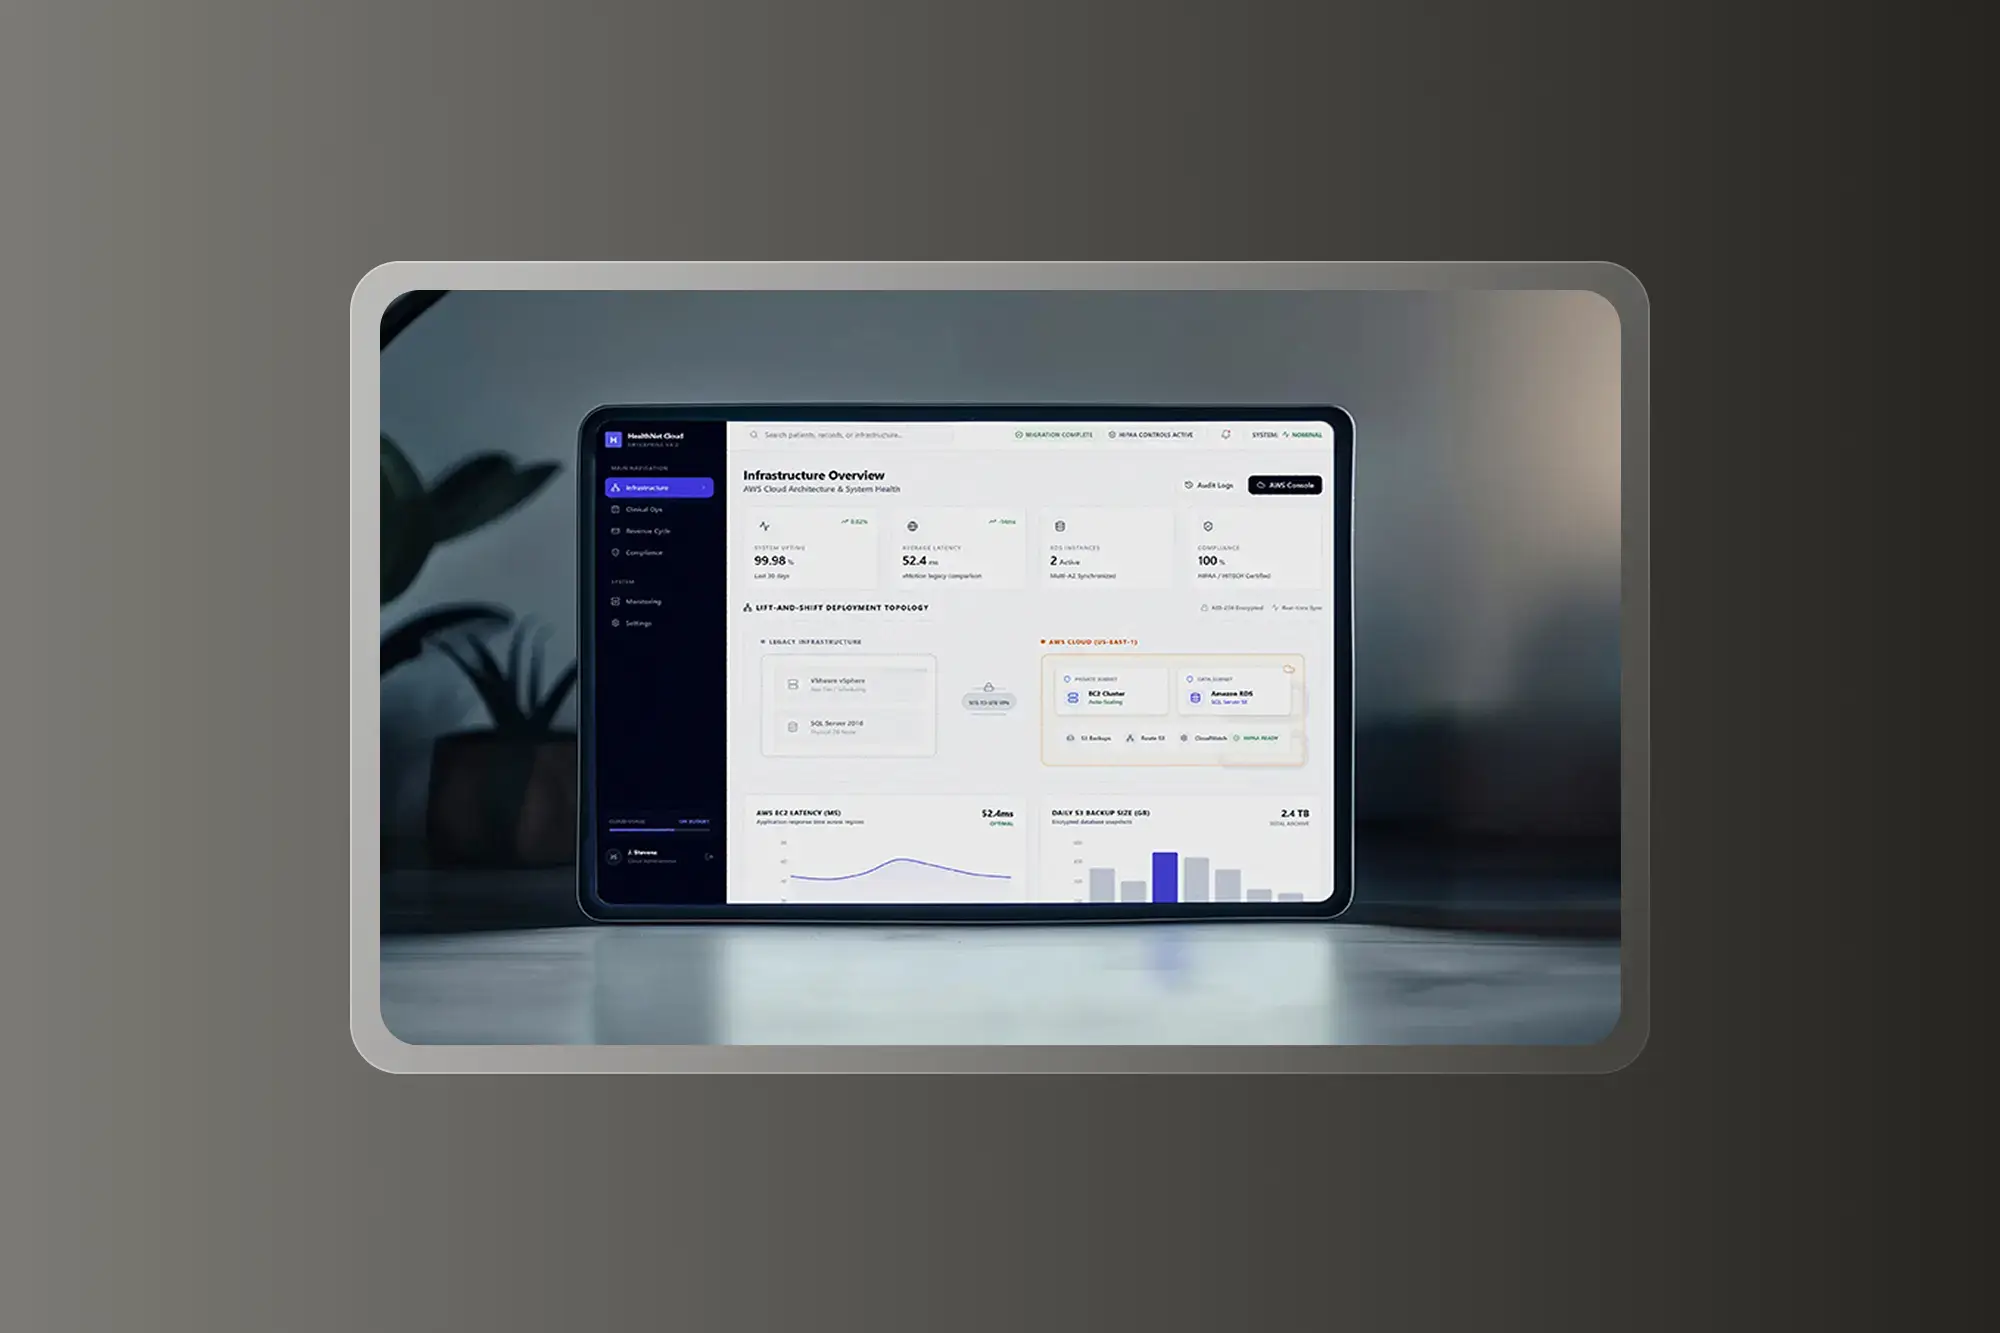
عملية انتقال سريعة إلى السحابة ذات مخاطر منخفضة، أدت إلى تقليل المخاطر...
أرسل لنا مخططاً أولياً أو مواصفات أو ثلاث جمل عن النقطة التي توقف عندها النظام. عادةً ما تكفي محادثة واحدة لمعرفة ما إذا كنا مناسبين لك.
البرمجيات المخصصة، والذكاء الاصطناعي والتعلم الآلي، والبيانات والتحليلات، والحوسبة السحابية، والأمن — من تحديد النطاق المبكر وحتى التسليم على المدى الطويل.
خصوصيتك تهمنا. نستخدم ملفات تعريف الارتباط لتحسين تجربتك وتخصيص المحتوى.


