AI-agenter (autonome systemer drevet af LLM’er) bliver hurtigt en hjørnesten i moderne software. De planlægger, ræsonnerer og handler uafhængigt og transformerer, hvordan virksomheder automatiserer arbejdsgange, træffer beslutninger og interagerer med data.
Ifølge Microsoft er AI-agenter en af de vigtigste AI-tendenser for 2025, og de er allerede på toppen af AI-hypecyklussen og trækker betydelig opmærksomhed på tværs af branchen. Efterhånden som virksomheder søger at implementere skalerbar AI-agent arkitektur på tværs af platforme, bliver det en kritisk strategi at anvende en cloud-agnostisk arkitektur for at undgå leverandørbinding og maksimere ydeevnen.
I denne guide vil vi gennemgå, hvordan man designer, implementerer og skalerer AI-agenter på tværs af AWS, Azure og Google Cloud, med arkitekturdiagrammer, værktøjer og bedste praksis.
Hvad er et multi-agent-system (MAS)?
Før vi udforsker arkitekturen af et AI-agentsystem og dets implementering i skyen, er det vigtigt at forstå konceptet med et multi-agent-system, da det vil være et gennemgående tema i denne diskussion.
A multi-agent-system er en opsætning, hvor flere AI-agenter opererer uafhængigt eller i samarbejde for at fuldføre komplekse opgaver. Hver agent har sine egne evner (såsom planlægning, ræsonnering eller udførelse af handlinger) og kan interagere med andre agenter, værktøjer eller brugere.
I MAS kan agenter arbejde parallelt, dele hukommelse eller kontekst og koordinere gennem et orkestreringslag. Denne arkitektur muliggør skalerbarhed, fleksibilitet og mere sofistikeret adfærd end en enkelt agent, der arbejder alene.
Forståelse af den minimale arkitektur af intelligente agenter i AI
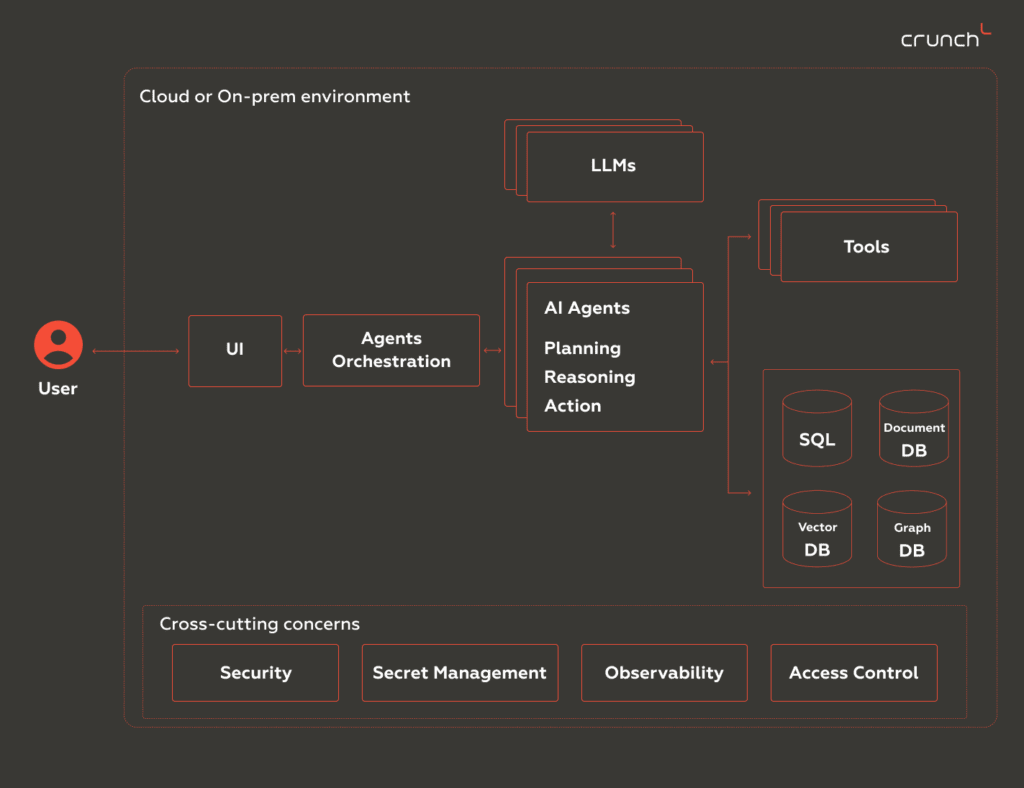
Fra et systemdesignperspektiv omfatter en minimal multi-agent-arkitektur typisk følgende kernekomponenter:
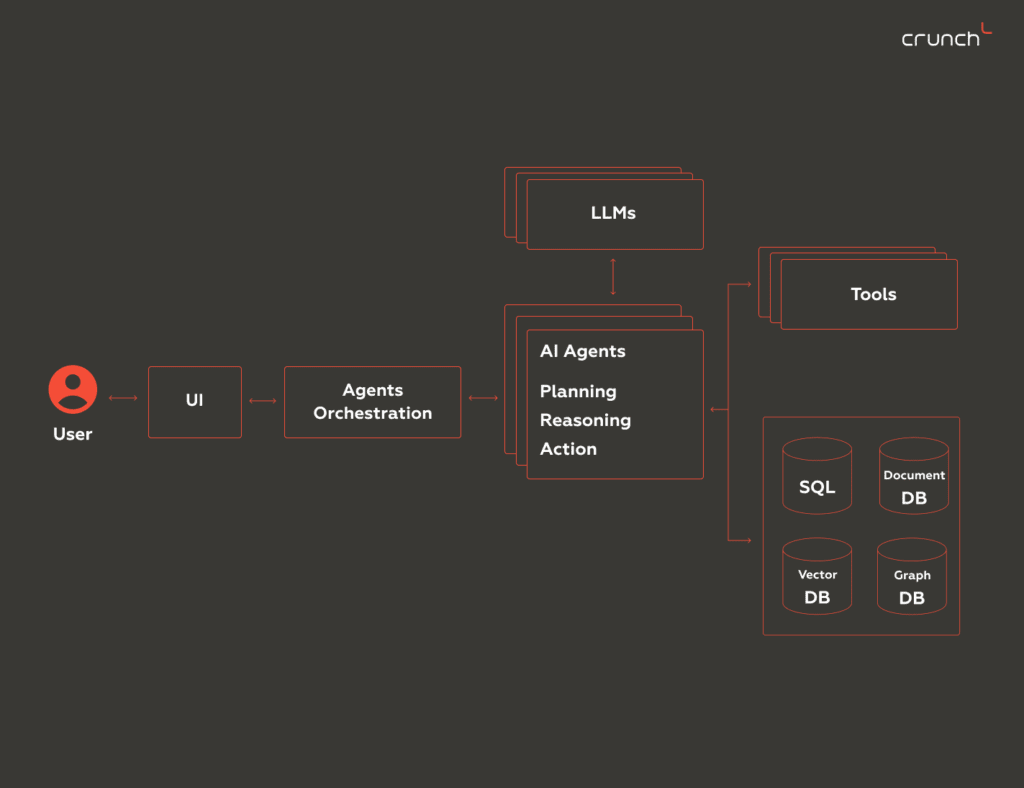
Figur 1. Grundlæggende multi-agent-arkitektur.
- Bruger – individet eller det eksterne system, der interagerer med platformen via naturligt sprog eller struktureret input.
- Brugergrænseflade (UI) – frontend-laget (chatvindue, webapplikation, API), der registrerer brugerinput og viser agentoutput.
- Agentorkestrering – den middleware, der er ansvarlig for at dirigere opgaver, håndtere parallel eller sekventiel agentudførelse, fejlhåndtering og tilstandsovergange. Dette lag bygges ofte ved hjælp af orkestreringsrammer såsom LangChain, CrewAI osv.
- AI-agenter – autonome enheder, der er ansvarlige for at fuldføre opgaver. Hver agent følger typisk et loop: (1) planlægning – nedbryder komplekse mål i delopgaver ved hjælp af LLM-prompter eller deterministisk logik; (2) ræsonnement – træffer kontekstbevidste beslutninger, ofte forbedret gennem chain-of-thought-prompting eller værktøjsfeedback-loops; (3) handling – udfører beslutninger via API-kald, databaseforespørgsler eller plugin-kald. Agenter kan operere parallelt og dele tilstand via hukommelse eller beskedkøer.
- Store sprogmodeller (LLM’er) – fundamentmodeller (GPT, Claude, Gemini), der bruges til sprogforståelse, generering, ræsonnement og beslutningstagning.
- Værktøjer – eksterne tjenester, som agenterne kan kalde (API’er, kodetolke, plugins, databaser osv.)
- Hukommelse – vedvarende eller sessionsbaseret datalagring, der gør det muligt for agenter at bevare kontekst, huske tidligere handlinger eller få adgang til langtidsviden. Hukommelse er afgørende for interaktioner over flere trin, koordinering og læring.
Tværgående hensyn ved skalering af AI-agenter i produktion
Design af en AI-agentarkitektur kræver, at man indbygger centrale systemomfattende funktioner, der sikrer, at din cloud-agnostiske løsning kan fungere i virkelige miljøer.
Her er de kritiske tværgående hensyn, som skal overvejes på tværs af alle komponenter i din arkitektur:
Sikkerhed
Det er afgørende at sikre hvert lag af AI-agentsystemet. Dette omfatter:
- kryptering af kommunikation mellem agenter, værktøjer og hukommelseslag
- håndtering af API-nøgler, tokens og hemmeligheder ved hjælp af sikre vaults
- håndhævelse af grænsekontroller for at forhindre uautoriseret værktøjsadgang eller prompt injection-angreb.
Skalerbarhed
Multi-agentsystemer skal kunne skalere horisontalt for at håndtere øgede arbejdsbyrder. Dette indebærer:
- kørsel af agenter i containeriserede eller serverløse miljøer, der automatisk skalerer
- afkobling af tjenester ved hjælp af køer og hændelsesdrevne arkitekturer
- effektiv styring af LLM-brug for at reducere latenstid og omkostninger
Observerbarhed
Indsigt i agentadfærd er afgørende for fejlfinding, overvågning og optimering af ydeevne. Bedste praksis omfatter:
- implementering af struktureret logning på tværs af agenter og orkestreringslag
- brug af distribueret sporing for at forstå beslutningsstier og afhængigheder
- opsætning af dashboards og advarsler for anomalier eller modeldrift
Adgangskontrol (IAM)
Et robust identitets- og adgangsstyringssystem (IAM) sikrer, at:
- kun autoriserede brugere, agenter og værktøjer kan få adgang til specifikke data og funktioner
- rollebaserede adgangspolitikker håndhæves på tværs af alle komponenter
- handlinger logges for overholdelse og revisionsevne
Disse forhold skal overvejes tidligt i enhver cloud-agnostisk infrastruktur, især når man implementerer intelligente agenter på tværs af flere skyer.
Figur 2. Multi-agent referencearkitektur for virksomheder
Hvad er fordelene ved at bruge cloud-agnostisk AI-agentarkitektur?
En cloud-agnostisk AI-agentarkitektur giver virksomheder mulighed for at designe og implementere intelligente agenter, der fungerer problemfrit på tværs af flere cloud-platforme uden at være bundet til en enkelt udbyder. De vigtigste fordele omfatter:
Undgåelse af leverandørlåsning
Du bevarer fleksibiliteten til at skifte udbyder eller bruge flere skyer, hvilket reducerer langsigtet risiko og afhængighed af proprietære økosystemer.
Optimering af omkostninger og ydeevne
Du kan dirigere arbejdsbelastninger til den mest omkostningseffektive eller effektive platform, afhængigt af realtidsefterspørgsel eller tjenesteprissætning.
Forbedring af modstandsdygtighed og tilgængelighed
Ved at fordele arbejdsbelastninger på tværs af skyer reducerer du risikoen for nedetid eller tjenesteafbrydelse i ét enkelt miljø.
Accelerering af global implementering
Nogle regioner har måske bedre infrastruktur eller compliance-support på specifikke platforme. Et cloud-agnostisk design giver dig mere rækkevidde og tilpasningsevne.
Understøttelse af hybrid- og multi-cloud-strategier
For virksomheder med forskellige teams, systemer eller compliance-zoner sikrer cloud-agnosticisme arkitektonisk konsistens på tværs af deployments.
Cloud-agnostisk AI-agentarkitektur til AWS, Azure og Google Cloud
Selvom kernekomponenterne i et AI-agentsystem forbliver konsistente, varierer de specifikke tjenester og integrationsmønstre på tværs af cloud-platforme.
Hver cloud-udbyder understøtter forskellige værktøjer, men en virkelig cloud-agnostisk tilgang gør det muligt for teams at bevare portabilitet, konsistens og ydeevne på tværs af platforme.
I afsnittene nedenfor vil vi udforske, hvordan man implementerer cloud-agnostisk arkitektur på Amazon Web Services (AWS), Microsoft Azure og Google Cloud Platform (GCP), hvor vi fremhæver vigtige tjenester, deployment-mønstre og bedste praksis for sikkerhed.
Deployment af AI-agenter på AWS
Amazon Web Services tilbyder en robust pakke af administrerede værktøjer til at deploye, orkestrere og skalere AI-agenter i produktion. Nedenfor er en oversigt over, hvordan hver arkitektonisk komponent kortlægges til AWS-native tjenester.
Brugerinteraktion
Brugerinteraktion håndteres gennem tjenester som Amazon Cognito, som administrerer brugerautentificering og identitetsføderation, herunder SSO og sociale logins. Kombineret med AWS Amplify, kan udviklere bygge sikre, skalerbare webgrænseflader, der forbindes problemfrit til backend-tjenester, hvilket gør det muligt for brugere at interagere med AI-agenter via chatvinduer eller dashboards.
Orkestreringslag
Orkestreringslaget implementeres typisk ved hjælp af Amazon ECS (Elastic Container Service), som gør det muligt at udføre containeriserede arbejdsgange parallelt eller i sekvens. Dette muliggør robust koordinering mellem flere agenter, hvilket sikrer, at opgaver udføres effektivt og uafhængigt.
AI-agenter
I kernen af systemet er AI-agenterne. Disse agenter kan hostes ved hjælp af AWS Lambda, som udfører serverløs logik såsom at nedbryde opgaver, træffe kontekstbevidste beslutninger eller kalde eksterne værktøjer.
LLM’er
Til sprog- og ræsonneringsopgaver tilbyder AWS Amazon Bedrock, en fuldt administreret platform, der giver adgang til foundation-modeller som Anthropic Claude, Meta LLaMA, og AWS Nova via API (hvilket fjerner behovet for infrastrukturstyring).
Værktøjer
For at muliggøre interaktion i den virkelige verden er agenter afhængige af en række værktøjer. Brugerdefinerede API’er og workflows kan udføres gennem Lambda-funktioner, mens forudtrænede AI-tjenester som:
- Amazon Rekognition – billed-/videoanalyse (objektregistrering, ansigtsgenkendelse)
- Textract – OCR og udtrækning af formulardata
- Comprehend – tekstklassificering, entitetsudtrækning, stemningsanalyse
Til mere komplekse eller isolerede værktøjsudførelsesmiljøer Amazon ECS kan også hoste brugerdefinerede kodefortolkere eller sandboxede tjenester.
Hukommelse
Effektiv hukommelse er afgørende for kontekstbevarelse og -hentning. AWS tilbyder flere tjenester til at understøtte dette:
- AWS Kendra – semantisk søgning på dokumentniveau til RAG-pipelines.
- AWS Neptune – grafdatabase brugt i Graph RAG til struktureret relationsræsonnering.
- AWS S3 – objektlagring, der bruges til lagring af ustrukturerede eller semistrukturerede data såsom dokumenter, embeddings, logfiler eller videnskilder, der understøtter RAG og Graph RAG.
- AWS RDS – relationsdatabase til struktureret hukommelse eller metadata.
- AWS DynamoDB – hurtig nøgle-værdi-hukommelseslager til agenttilstand/sessionsinformation.
- AWS OpenSearch – fuldtekst- eller vektorbaseret søgemaskine til understøttelse af RAG
Tværgående hensyn
Endelig håndteres tværgående hensyn som sikkerhed, observerbarhed og adgangskontrol naturligt inden for AWS-økosystemet:
- IAM (Identity and Access Management) – finmasket adgangskontrol for brugere, tjenester og agenter.
- KMS (Key Management Service) – krypterer følsomme data, API-nøgler og hukommelsesindhold.
- CloudWatch – logfiler, målinger og overvågning af agentaktivitet og orkestreringsflows.
- CloudTrail – revisionslogfiler for alle interaktioner og API-kald.
- GuardDuty – trusselsdetektion til overvågning af anomalier og sikring af infrastruktur.
- Key Management Services – centraliseret administration af krypteringsnøgler, der bruges på tværs af tjenester.
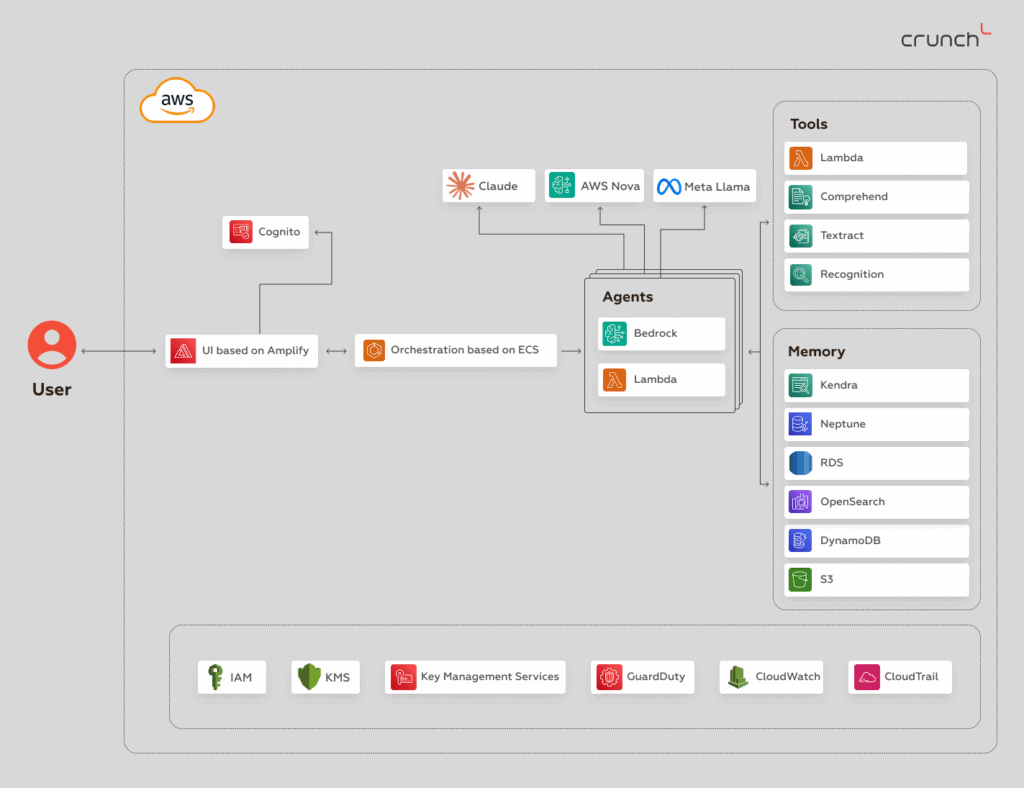
Figur 3. AWS multi-agent-referencearkitektur
Implementering af AI-agenter på Azure
Microsoft Azure tilbyder en moden og fleksibel platform til implementering af AI-agenter, komplet med dyb integration på tværs af dens cloud-tjenester og økosystem af foundation-modeller. Azures arkitektur er velegnet til multi-agent-systemer på virksomhedsniveau og tilbyder skalerbarhed, modularitet og stærk styring.
Brugerinteraktion
Brugerinteraktion begynder med Microsoft Entra External ID, som håndterer brugergodkendelse og identitetsføderation og understøtter både virksomheds-SSO og forbrugerloginflows. På frontenden Azure Static Web Apps giver et hurtigt, globalt distribueret hostingmiljø til agentgrænseflader, sikkert forbundet til backend-API’er og -tjenester.
Orkestreringslag
Orkestreringslaget i Azure drives typisk af Azure Container Apps, som understøtter skalerbare containeriserede mikrotjenester. Disse containere kører den orkestreringslogik, der styrer, hvordan agenter kommunikerer, uddelegerer opgaver og håndterer tilstande (alt imens de automatisk skaleres baseret på efterspørgsel).
AI-agenter
AI-agenterne selv implementeres typisk ved hjælp af Azure Functions, hvilket gør det muligt for hver agents planlægnings-, ræsonnements- eller handlingslogik at køre som isolerede, serverløse komponenter.
LLM’er
Til sprog- og ræsonnementsfunktioner Azure OpenAI Service giver adgang til førende foundation-modeller såsom GPT-4o, GPT-4-turbo, GPT-3.5, og DALL·E, alt sammen gennem en fuldt administreret, kompatibel grænseflade.
Værktøjer
For at muliggøre operationer i den virkelige verden kan agenter kalde forskellige værktøjer via serverless Azure Functions eller containeriserede mikrotjenester hostet på Azure Container Apps.
Til kognitive opgaver tilbyder Azure kraftfulde forudbyggede tjenester:
- Azure AI Vision – leverer OCR, objektregistrering og rumlig analyse
- Azure Cognitive Services – udvider agenternes kapaciteter til talegenkendelse, oversættelse, anomalidetektion og mere.
Disse værktøjer giver agenter mulighed for at interagere med multimodale data og eksterne systemer på en fleksibel og skalerbar måde.
Hukommelse
Til hukommelse og konteksthentning understøtter Azure flere backends:
- Cosmos DB – NoSQL key-value/dokumentlager til sessionsdata eller hukommelsestilstande. Dækker graf-anvendelsestilfælde (via Apache Gremlin) og vektor-anvendelsestilfælde via DiskANN.
- Azure SQL Database – struktureret lagring til relationel hukommelse eller metadata.
- Azure Blob Storage – gemmer dokumenter, embeddings, logs eller langtidshukommelses-snapshots.
- Azure AI Search – muliggør vektorsøgning til RAG-baseret hentning og kontekstindsprøjtning.
Tværgående hensyn
Azure leverer også omfattende support til tværgående hensyn:
- Entra, Azure RBAC – finkornet adgangskontrol for brugere, tjenester og agenter.
- Azure Key Vault – centraliseret administration af hemmeligheder, API-nøgler og krypteringsnøgler.
- Application Insights + Azure Monitor – giver observerbarhed via logning, sporing og ydeevneovervågning.
- Microsoft Defender for Cloud – sikkerhedsovervågning og håndhævelse af overholdelse.
- Microsoft Purview – datastyring, klassificering og adgangskontrol på tværs af hukommelseslag.
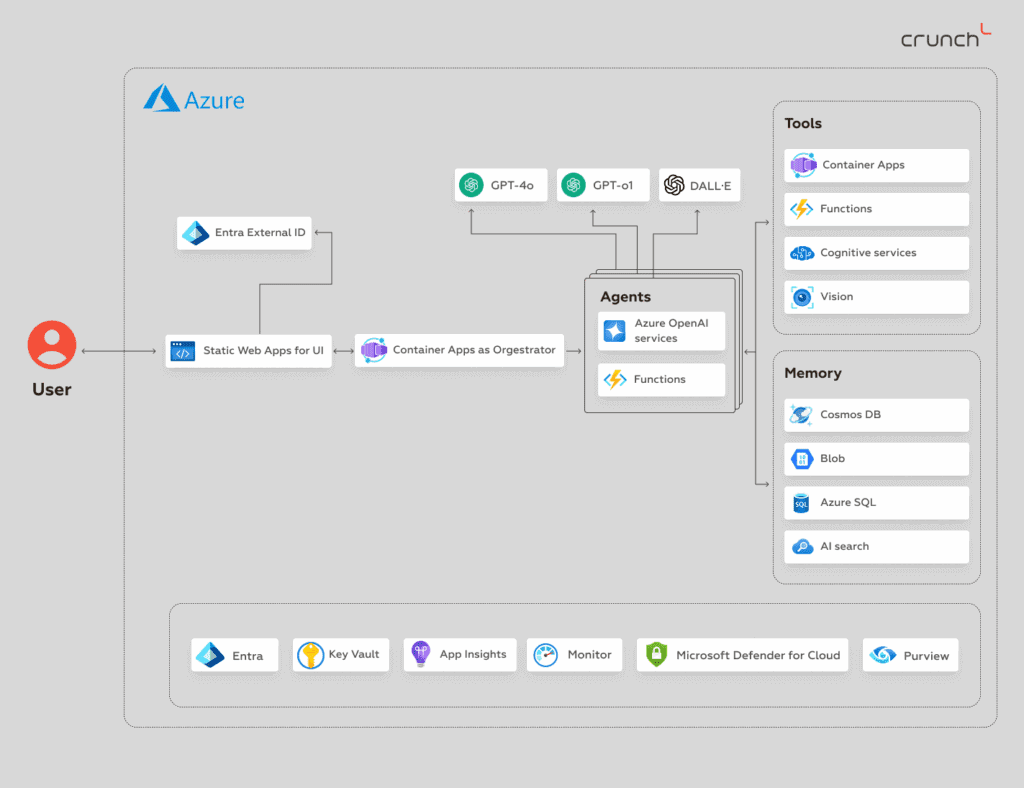
Figur 4. Azure referencearkitektur til flere agenter
Kørsel af AI-agenter på Google Cloud Platform (GCP)
Google Cloud Platform tilbyder et moderne, udviklervenligt miljø til at bygge og skalere AI-agenter. GCP er kendt for sin stærke arv inden for AI-forskning og kombinerer kraftfulde grundmodeller med fleksibel serverløs beregning, hvilket gør det til et stærkt valg til cloud-agnostiske multi-agent-systemer i produktionskvalitet.
Brugerinteraktion
Brugerinteraktion i GCP håndteres via Firebase Authentication, som understøtter en bred vifte af login-metoder (herunder e-mail/adgangskode, OAuth og social login), mens Firebase Hosting fungerer som et sikkert og effektivt frontend-lag til webbaserede agentgrænseflader.
Orkestreringslag
I hjertet af agentorkestrering er Cloud Run, en fuldt administreret tjeneste, der kører containeriserede arbejdsgange med automatisk skalering. Cloud Run håndterer den tilstandsløse orkestreringslogik: routing af opgaver, styring af agentkoordinering og opretholdelse af fejltolerance – samtidig med at infrastrukturens kompleksitet abstraheres væk.
AI-agenter
AI-agenter på GCP implementeres typisk ved hjælp af Cloud Functions, som indkapsler agentlogik såsom planlægning, ræsonnement eller værktøjskald i letvægts, hændelsesdrevne enheder. Disse funktioner suppleres af Vertex AI, Googles samlede AI-platform, der tilbyder problemfri adgang til avancerede fundamentmodeller, herunder Gemini, Gemma, og Imagen. Disse modeller driver avanceret ræsonnement, generering og multimodal behandling inden for hver agent.
Værktøjer
- Cloud Functions – udfører brugerdefineret logik eller kalder API’er.
- Cloud Run – hoster containeriserede værktøjer eller fortolkere (f.eks. Python-sandkasse).
- Vision AI – billed- og videoanalyse (OCR, mærkning, detektion).
- Translation AI – flersprogede oversættelsestjenester.
- Natural Language API – sentimentanalyse, entitetsudtrækning, klassificering, syntaksparsing.
Hukommelse
Til hukommelse og kontekststyring tilbyder GCP flere lagrings- og hentemuligheder:
- Cloud Storage – lagrer dokumenter, embeddings og ustruktureret hukommelse.
- Vertex AI Search – semantisk søgemaskine til RAG-lignende konteksthentning.
- Cloud SQL – relationel datalagring (f.eks. struktureret hukommelse, metadata).
- Firestore – NoSQL nøgle-værdi- eller dokumentbaseret hukommelse.
- Spanner + Graph (via udvidelser) – Grafbaseret ræsonneringsunderstøttelse (til GraphRAG-brugstilfælde).
Tværgående hensyn
Tværgående hensyn håndteres gennem Googles native sikkerheds- og observerbarhedsstak:
- Cloud IAM – administrerer identitet og adgang for brugere og agenter.
- Key Management Service (KMS) – administrerer krypteringsnøgler og hemmeligheder.
- Cloud Security Command Center – leverer trusselsdetektion og sikkerhedsindsigt.
- Cloud Monitoring & Logging – observerbarhed for agenthandlinger, modelforbrug og systemsundhed.
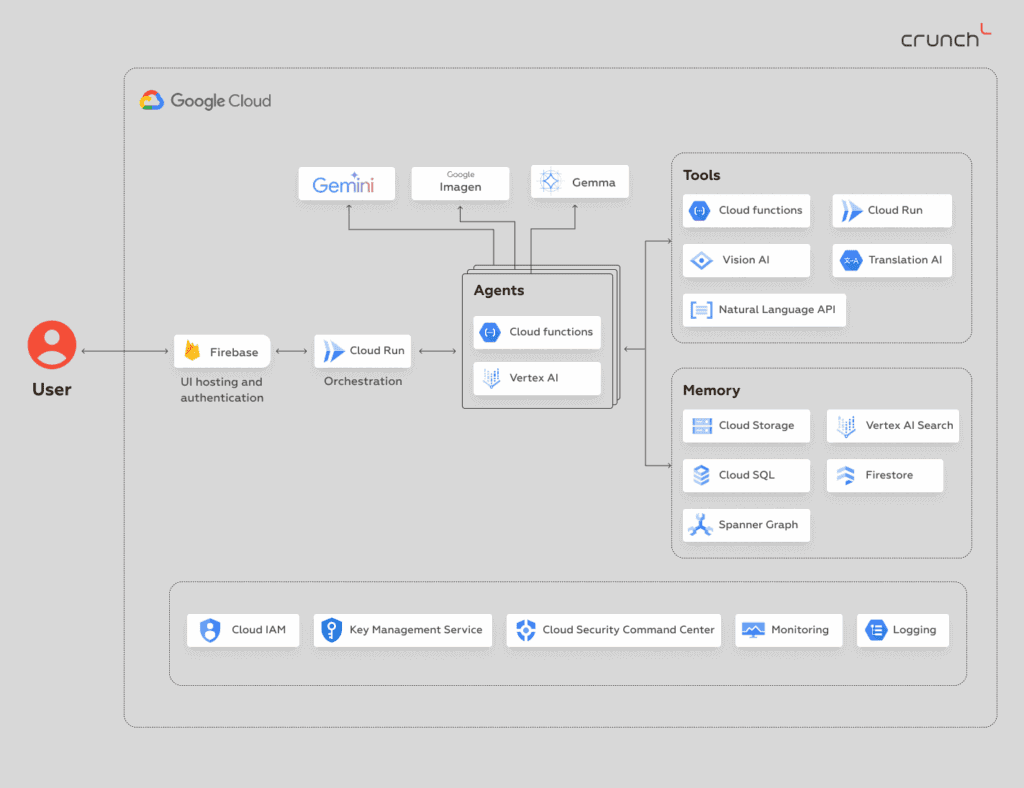
Figur 5. GCP multi-agent referencearkitektur
Konklusion
Efterhånden som virksomheder kappes om at integrere autonome AI-agenter i deres cloud-native infrastruktur, er valget af en cloud-agnostisk arkitektur en strategisk nødvendighed.
AWS, Azure og GCP tilbyder hver især et rigt sæt af native tjenester til at bygge, orkestrere og skalere AI-agenter. Hver cloud-udbyder tilbyder et modent og udviklende økosystem af tjenester, der kan drive robuste multi-agent-systemer i produktion.
Hos Crunch-IS kan vi hjælpe med at designe og implementere AI-agentarkitekturer, der er skræddersyet til din infrastruktur. Hvis du vil udforske den rigtige tilgang for din organisation, book en gratis konsultation med vores team for at komme i gang.