AI-agenter (autonoma system som drivs av LLM:er) blir snabbt en hörnsten i modern mjukvara. De planerar, resonerar och agerar självständigt, vilket förändrar hur företag automatiserar arbetsflöden, fattar beslut och interagerar med data.
Enligt Microsoft är AI-agenter en av de viktigaste AI-trenderna för 2025, och de befinner sig redan på toppen av AI-hajpcykeln och drar till sig betydande uppmärksamhet i hela branschen. När företag vill implementera skalbar AI-agent arkitektur över plattformar blir en molnoberoende arkitektur en avgörande strategi för att undvika leverantörsinlåsning och maximera prestanda.
I den här guiden går vi igenom hur man designar, distribuerar och skalar AI-agenter över AWS, Azure och Google Cloud, med arkitekturdiagram, verktyg och bästa praxis.
Vad är ett multiagentsystem (MAS)?
Innan vi utforskar arkitekturen hos ett AI-agentsystem och dess implementering i molnet är det viktigt att förstå konceptet med ett multiagentsystem, eftersom det kommer att vara ett återkommande tema i denna diskussion.
A multiagentsystem är en konfiguration där flera AI-agenter arbetar självständigt eller i samarbete för att slutföra komplexa uppgifter. Varje agent har sina egna förmågor (såsom planering, resonemang eller utförande av åtgärder) och kan interagera med andra agenter, verktyg eller användare.
I MAS kan agenter arbeta parallellt, dela minne eller kontext och samordna genom ett orkestreringslager. Denna arkitektur möjliggör skalbarhet, flexibilitet och mer sofistikerat beteende än en enskild agent som arbetar ensam.
Förstå den minimala arkitekturen hos intelligenta agenter inom AI
Ur ett systemdesignperspektiv inkluderar en minimal multiagentarkitektur vanligtvis följande kärnkomponenter:
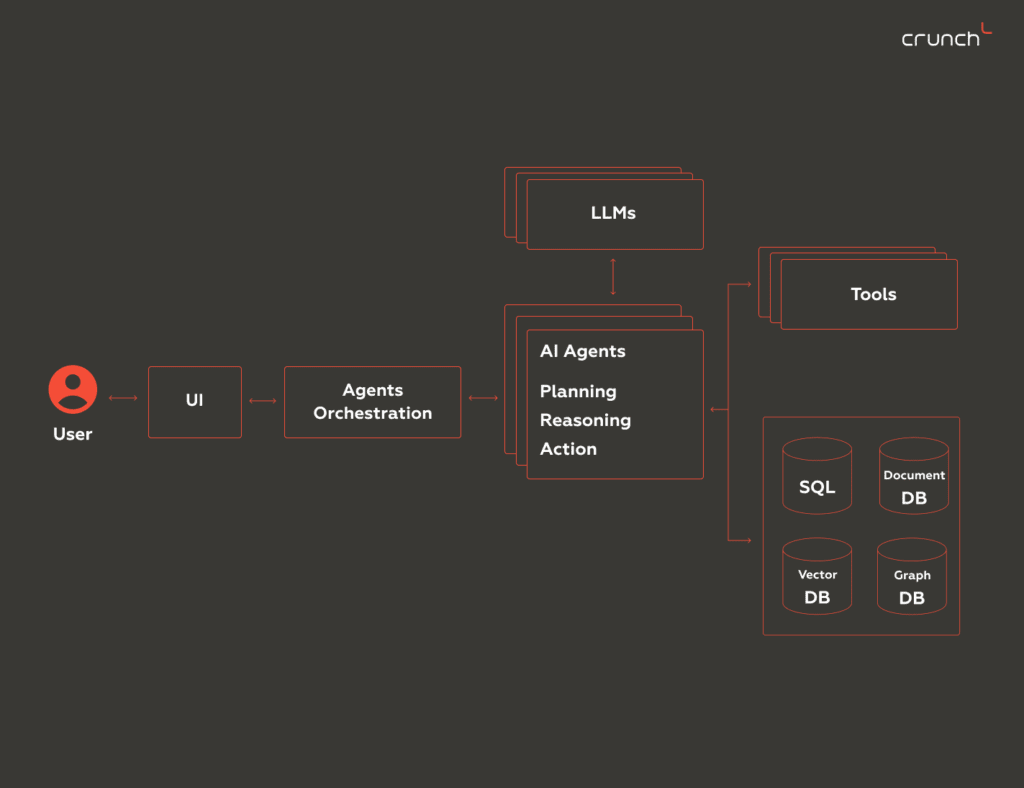
Figur 1. Grundläggande multiagentarkitektur.
- Användare – individen eller det externa systemet som interagerar med plattformen via naturligt språk eller strukturerad indata.
- Användargränssnitt (UI) – frontend-lagret (chattfönster, webbapplikation, API) som fångar användarens indata och visar agentens utdata.
- Agentorkestrering – den mellanprogramvara som ansvarar för att dirigera uppgifter, hantera parallell eller sekventiell agentexekvering, felhantering och tillståndsövergångar. Detta lager byggs ofta med orkestreringsramverk såsom LangChain, CrewAI osv.
- AI-agenter – autonoma enheter som ansvarar för att slutföra uppgifter. Varje agent följer vanligtvis en loop: (1) planering – bryter ner komplexa mål i deluppgifter med hjälp av LLM-prompter eller deterministisk logik; (2) resonemang – fattar kontextmedvetna beslut, ofta förbättrade genom chain-of-thought-prompting eller verktygsåterkopplingsloopar; (3) handling – verkställer beslut via API-anrop, databasförfrågningar eller plugin-anrop. Agenter kan arbeta parallellt och dela tillstånd via minne eller meddelandeköer.
- Stora språkmodeller (LLM:er) – grundmodeller (GPT, Claude, Gemini) som används för språkförståelse, generering, resonemang och beslutsfattande.
- Verktyg – externa tjänster som agenterna kan anropa (API:er, kodtolkar, plugins, databaser osv.)
- Minne – beständig eller sessionsbaserad datalagring som gör att agenter kan behålla kontext, minnas tidigare handlingar eller få åtkomst till långsiktig kunskap. Minne är avgörande för interaktioner över flera turer, koordinering och inlärning.
Övergripande överväganden för att skala AI-agenter i produktion
Att utforma en AI-agentarkitektur kräver att man bäddar in centrala systemomfattande funktioner som säkerställer att din molnoberoende lösning kan fungera i verkliga miljöer.
Här är de kritiska övergripande överväganden som måste beaktas i alla komponenter i din arkitektur:
Säkerhet
Att säkra varje lager av AI-agentsystemet är avgörande. Detta inkluderar:
- kryptering av kommunikationen mellan agenter, verktyg och minneslager
- hantering av API-nycklar, tokens och hemligheter med hjälp av säkra valv
- upprätthållande av gränskontroller för att förhindra obehörig verktygsåtkomst eller prompt injection-attacker.
Skalbarhet
Multiagentsystem måste kunna skalas horisontellt för att hantera ökade arbetsbelastningar. Detta innebär:
- köra agenter i containeriserade eller serverlösa miljöer som skalar automatiskt
- frikoppla tjänster med hjälp av köer och händelsestyrda arkitekturer
- hantera LLM-användning effektivt för att minska latens och kostnad
Observerbarhet
Insyn i agentbeteende är avgörande för felsökning, övervakning och optimering av prestanda. Bästa praxis inkluderar:
- implementera strukturerad loggning över agenter och orkestreringslager
- använda distribuerad spårning för att förstå beslutsvägar och beroenden
- ställa in instrumentpaneler och varningar för avvikelser eller modelldrift
Åtkomstkontroll (IAM)
Ett robust system för identitets- och åtkomsthantering (IAM) säkerställer att:
- endast auktoriserade användare, agenter och verktyg kan komma åt specifik data och funktioner
- rollbaserade åtkomstpolicyer tillämpas över alla komponenter
- åtgärder loggas för efterlevnad och granskningsbarhet
Dessa aspekter måste beaktas tidigt i all molnagnostisk infrastruktur, särskilt vid distribution av intelligenta agenter över flera moln.
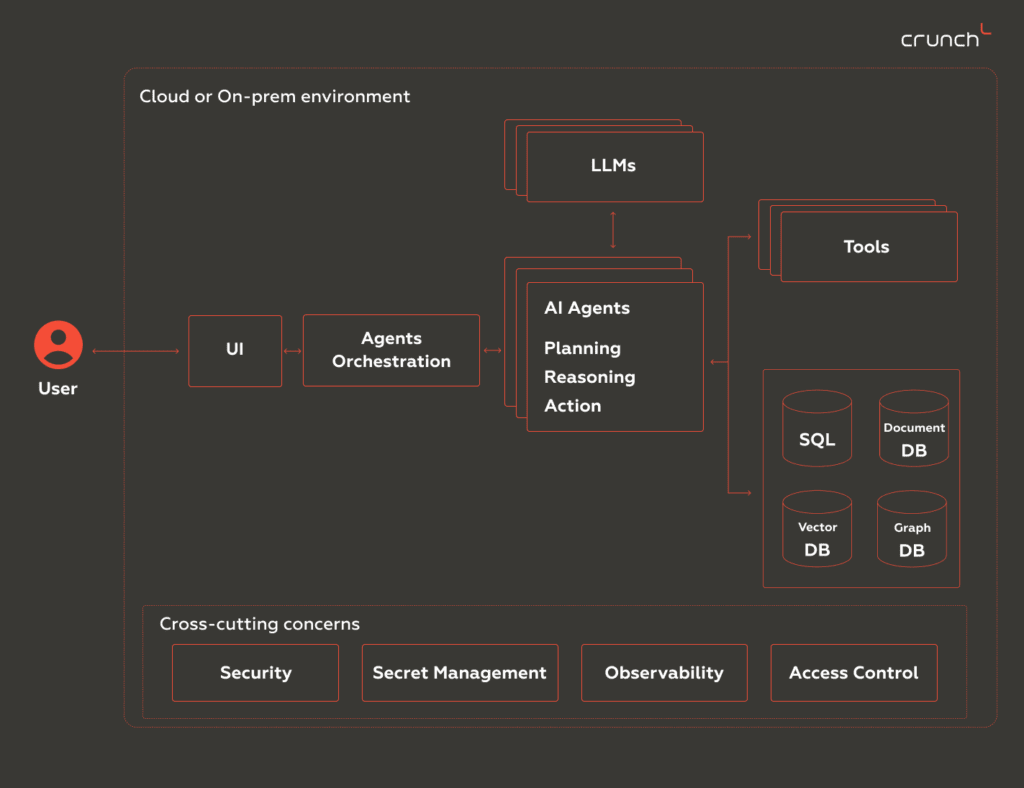
Figur 2. Referensarkitektur för fleragentssystem i företag
Vilka är fördelarna med att använda en molnagnostisk AI-agentarkitektur?
En molnagnostisk AI-agentarkitektur gör det möjligt för företag att utforma och distribuera intelligenta agenter som fungerar sömlöst över flera molnplattformar utan att vara bundna till en enda leverantör. Viktiga fördelar inkluderar:
Undvika leverantörsinlåsning
Du behåller flexibiliteten att byta leverantör eller använda flera moln, vilket minskar långsiktig risk och beroende av proprietära ekosystem.
Optimera för kostnad och prestanda
Du kan dirigera arbetsbelastningar till den mest kostnadseffektiva eller prestandastarka plattformen, beroende på realtidsefterfrågan eller tjänsteprissättning.
Förbättra motståndskraft och tillgänglighet
Genom att fördela arbetsbelastningar över moln minskar du risken för driftstopp eller tjänstestörningar i en enskild miljö.
Snabba upp global distribution
Vissa regioner kan ha bättre infrastruktur eller efterlevnadsstöd på specifika plattformar. En molnagnostisk design ger dig större räckvidd och anpassningsförmåga.
Stöd för hybrid- och multimolnstrategier
För företag med olika team, system eller efterlevnadszoner säkerställer molnagnosticism arkitektonisk konsekvens över driftsättningar.
Molnagnostisk AI-agentarkitektur för AWS, Azure och Google Cloud
Även om kärnkomponenterna i ett AI-agentsystem förblir konsekventa, varierar de specifika tjänsterna och integrationsmönstren mellan molnplattformar.
Varje molnleverantör stöder olika verktyg, men ett verkligt molnagnostiskt tillvägagångssätt gör det möjligt för team att bibehålla portabilitet, konsekvens och prestanda över plattformar.
I avsnitten nedan utforskar vi hur man implementerar molnagnostisk arkitektur på Amazon Web Services (AWS), Microsoft Azure och Google Cloud Platform (GCP), och belyser viktiga tjänster, driftsättningsmönster och bästa praxis för säkerhet.
Driftsättning av AI-agenter på AWS
Amazon Web Services erbjuder en robust svit av hanterade verktyg för att driftsätta, orkestrera och skala AI-agenter i produktion. Nedan följer en uppdelning av hur varje arkitektonisk komponent kopplas till AWS-inbyggda tjänster.
Användarinteraktion
Användarinteraktion hanteras genom tjänster som Amazon Cognito, som hanterar användarautentisering och identitetsfederation, inklusive SSO och sociala inloggningar. Kombinerat med AWS Amplify, kan utvecklare bygga säkra, skalbara webbgränssnitt som ansluter sömlöst till backend-tjänster, vilket gör det möjligt för användare att interagera med AI-agenter via chattfönster eller instrumentpaneler.
Orkestreringslager
Orkestreringslagret implementeras vanligtvis med hjälp av Amazon ECS (Elastic Container Service), som gör det möjligt att köra containeriserade arbetsflöden parallellt eller i sekvens. Detta möjliggör robust koordinering mellan flera agenter och säkerställer att uppgifter slutförs effektivt och oberoende.
AI-agenter
I kärnan av systemet finns AI-agenterna. Dessa agenter kan hostas med hjälp av AWS Lambda, som exekverar serverlös logik såsom att dela upp uppgifter, fatta kontextmedvetna beslut eller anropa externa verktyg.
LLM:er
För språk- och resonemangsuppgifter erbjuder AWS Amazon Bedrock, en fullständigt hanterad plattform som ger tillgång till grundmodeller som Anthropic Claude, Meta LLaMA, och AWS Nova via API (vilket eliminerar behovet av infrastrukturhantering).
Verktyg
För att möjliggöra verklig interaktion förlitar sig agenter på en rad verktyg. Anpassade API:er och arbetsflöden kan köras genom Lambda-funktioner, medan förtränade AI-tjänster som:
- Amazon Rekognition – bild-/videoanalys (objektdetektering, ansiktsigenkänning)
- Textract – OCR och extrahering av formulärdata
- Comprehend – textklassificering, entitetsextrahering, sentimentanalys
För mer komplexa eller isolerade miljöer för verktygskörning Amazon ECS kan också hosta anpassade kodtolkar eller sandlådebaserade tjänster.
Minne
Effektivt minne är avgörande för kontextbevarande och hämtning. AWS erbjuder flera tjänster för att stödja detta:
- AWS Kendra – semantisk sökning på dokumentnivå för RAG-pipelines.
- AWS Neptune – grafdatabas som används i Graph RAG för strukturerat relationsresonemang.
- AWS S3 – objektlagring som används för att lagra ostrukturerad eller halvstrukturerad data såsom dokument, inbäddningar, loggar eller kunskapskällor som stöder RAG och Graph RAG.
- AWS RDS – relationsdatabas för strukturerat minne eller metadata.
- AWS DynamoDB – snabb nyckel-värde-minneslagring för agenttillstånd/sessionsinformation.
- AWS OpenSearch – fulltext- eller vektorbaserad sökmotor för att stödja RAG
Övergripande frågor
Slutligen hanteras övergripande frågor som säkerhet, observerbarhet och åtkomstkontroll internt inom AWS-ekosystemet:
- IAM (Identity and Access Management) – finkornig åtkomstkontroll för användare, tjänster och agenter.
- KMS (Key Management Service) – krypterar känslig data, API-nycklar och minnesinnehåll.
- CloudWatch – loggar, mätvärden och övervakning av agentaktivitet och orkestreringsflöden.
- CloudTrail – revisionsloggar för alla interaktioner och API-anrop.
- GuardDuty – hotdetektering för att övervaka avvikelser och säkra infrastruktur.
- Key Management Services – centraliserad hantering av krypteringsnycklar som används över tjänster.
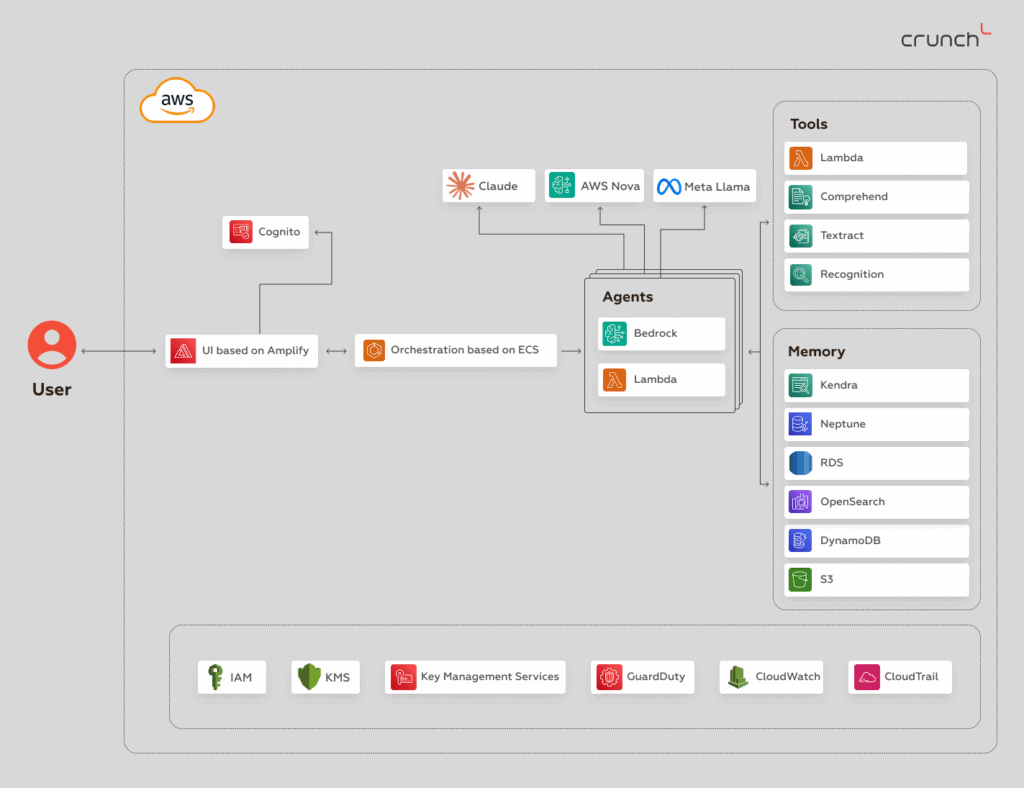
Figur 3. AWS referensarkitektur för fleragentsystem
Implementera AI-agenter på Azure
Microsoft Azure erbjuder en mogen och flexibel plattform för att distribuera AI-agenter, komplett med djup integration över sina molntjänster och ekosystem av grundmodeller. Azures arkitektur är väl lämpad för multi-agentsystem i företagsklass och erbjuder skalbarhet, modularitet och stark styrning.
Användarinteraktion
Användarinteraktion börjar med Microsoft Entra External ID, som hanterar användarautentisering och identitetsfederation, med stöd för både företags-SSO och konsumentinloggningsflöden. På frontend, Azure Static Web Apps tillhandahåller en snabb, globalt distribuerad värdmiljö för agentgränssnitt, säkert ansluten till backend-API:er och tjänster.
Orkestreringslager
Orkestreringslagret i Azure drivs vanligtvis av Azure Container Apps, som stöder skalbara containeriserade mikrotjänster. Dessa containrar kör orkestreringslogiken som styr hur agenter kommunicerar, delegerar uppgifter och hanterar tillstånd (allt medan de automatiskt skalar baserat på efterfrågan).
AI-agenter
AI-agenterna själva implementeras vanligtvis med Azure Functions, vilket gör att varje agents planerings-, resonemangs- eller åtgärdslogik kan köras som isolerade, serverlösa komponenter.
LLM:er
För språk- och resonemangsförmågor, Azure OpenAI Service ger tillgång till ledande grundmodeller som GPT-4o, GPT-4-turbo, GPT-3.5, och DALL·E, allt via ett fullständigt hanterat, regelefterlevande gränssnitt.
Verktyg
För att möjliggöra verkliga operationer kan agenter anropa olika verktyg via serverlösa Azure Functions eller containeriserade mikrotjänster som körs på Azure Container Apps.
För kognitiva uppgifter erbjuder Azure kraftfulla förbyggda tjänster:
- Azure AI Vision – levererar OCR, objektidentifiering och rumslig analys
- Azure Cognitive Services – utökar agenternas förmågor med taligenkänning, översättning, avvikelsedetektering och mer.
Dessa verktyg gör det möjligt för agenter att interagera med multimodala data och externa system på ett flexibelt och skalbart sätt.
Minne
För minne och kontexthämtning stöder Azure flera backends:
- Cosmos DB – NoSQL nyckel-värde-/dokumentlagring för sessionsdata eller minnestillstånd. Täcker grafanvändningsfall (via Apache Gremlin) och vektoranvändningsfall via DiskANN.
- Azure SQL Database – strukturerad lagring för relationellt minne eller metadata.
- Azure Blob Storage – lagrar dokument, inbäddningar, loggar eller långsiktiga minnesögonblicksbilder.
- Azure AI Search – möjliggör vektorsökning för RAG-baserad hämtning och kontextinjektion.
Övergripande frågor
Azure levererar också omfattande stöd för övergripande frågor:
- Entra, Azure RBAC – finkornig åtkomstkontroll för användare, tjänster och agenter.
- Azure Key Vault – centraliserad hantering av hemligheter, API-nycklar och krypteringsnycklar.
- Application Insights + Azure Monitor – ger observerbarhet via loggning, spårning och prestandaövervakning.
- Microsoft Defender for Cloud – säkerhetsövervakning och efterlevnadskontroll.
- Microsoft Purview – datastyrning, klassificering och åtkomstkontroll över minneslager.
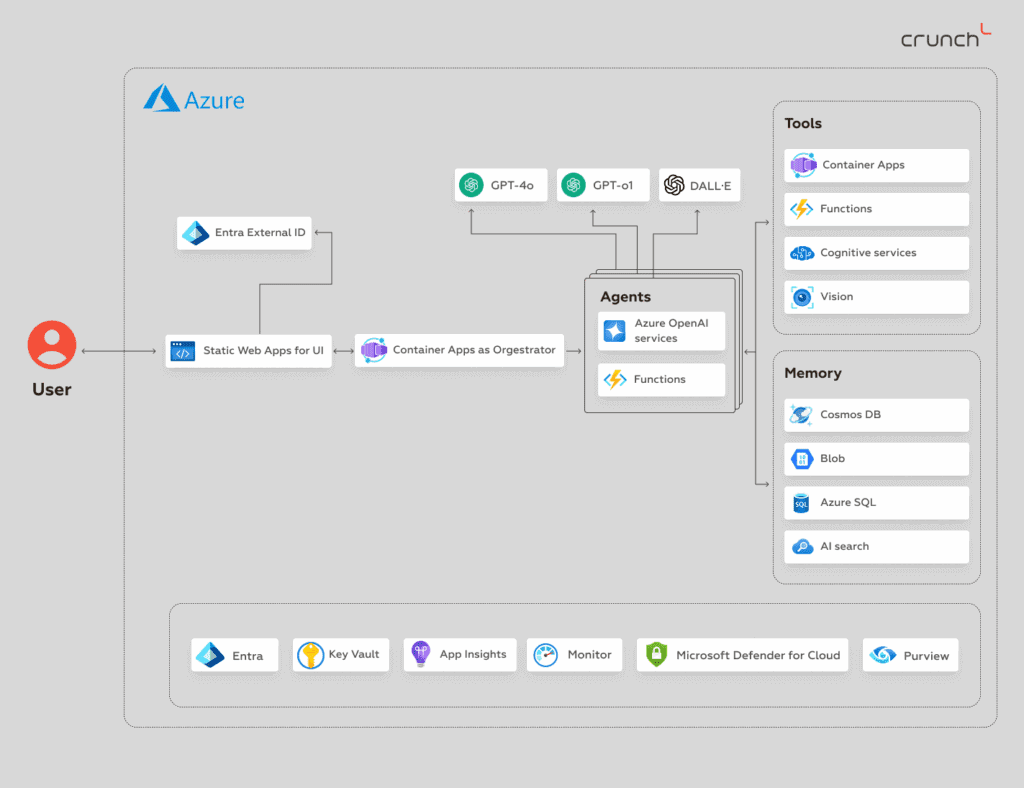
Figur 4. Azure referensarkitektur för flera agenter
Köra AI-agenter på Google Cloud Platform (GCP)
Google Cloud Platform erbjuder en modern, utvecklarvänlig miljö för att bygga och skala AI-agenter. GCP är känt för sitt starka arv inom AI-forskning och kombinerar kraftfulla grundmodeller med flexibel serverlös databehandling, vilket gör det till ett bra val för molnoberoende multiagentsystem av produktionskvalitet.
Användarinteraktion
Användarinteraktion i GCP hanteras via Firebase Authentication, som stöder ett brett urval av inloggningsmetoder (inklusive e-post/lösenord, OAuth och sociala inloggningar), medan Firebase Hosting fungerar som ett säkert och högpresterande frontend-lager för webbaserade agentgränssnitt.
Orkestreringslager
I hjärtat av agentorkestreringen finns Cloud Run, en fullt hanterad tjänst som kör containeriserade arbetsflöden med automatisk skalning. Cloud Run hanterar den tillståndslösa orkestreringslogiken: routning av uppgifter, hantering av agentkoordinering och upprätthållande av feltolerans – samtidigt som infrastrukturens komplexitet abstraheras bort.
AI-agenter
AI-agenter på GCP implementeras vanligtvis med Cloud Functions, som kapslar in agentlogik såsom planering, resonemang eller verktygsanrop i lättviktiga, händelsestyrda enheter. Dessa funktioner kompletteras av Vertex AI, Googles enhetliga AI-plattform som erbjuder sömlös åtkomst till toppmoderna grundmodeller, inklusive Gemini, Gemma, och Imagen. Dessa modeller driver avancerat resonemang, generering och multimodal bearbetning inom varje agent.
Verktyg
- Cloud Functions – kör anpassad logik eller anropar API:er.
- Cloud Run – är värd för containeriserade verktyg eller tolkar (t.ex. Python-sandlåda).
- Vision AI – bild- och videoanalys (OCR, märkning, detektering).
- Translation AI – flerspråkiga översättningstjänster.
- Natural Language API – sentimentanalys, entitetsextraktion, klassificering, syntaxtolkning.
Minne
För minne och kontexthantering tillhandahåller GCP flera lagrings- och hämtningsalternativ:
- Cloud Storage – lagrar dokument, inbäddningar och ostrukturerat minne.
- Vertex AI Search – semantisk sökmotor för RAG-liknande kontexthämtning.
- Cloud SQL – relationell datalagring (t.ex. strukturerat minne, metadata).
- Firestore – NoSQL nyckel-värde- eller dokumentbaserat minne.
- Spanner + Graph (via tillägg) – Grafbaserat resonemangsstöd (för GraphRAG-användningsfall).
Övergripande frågor
Övergripande frågor hanteras genom Googles inbyggda säkerhets- och observerbarhetsstack:
- Cloud IAM – hanterar identitet och åtkomst för användare och agenter.
- Key Management Service (KMS) – hanterar krypteringsnycklar och hemligheter.
- Cloud Security Command Center – tillhandahåller hotdetektering och säkerhetsinsikter.
- Cloud Monitoring & Logging – observerbarhet för agentåtgärder, modellanvändning och systemhälsa.
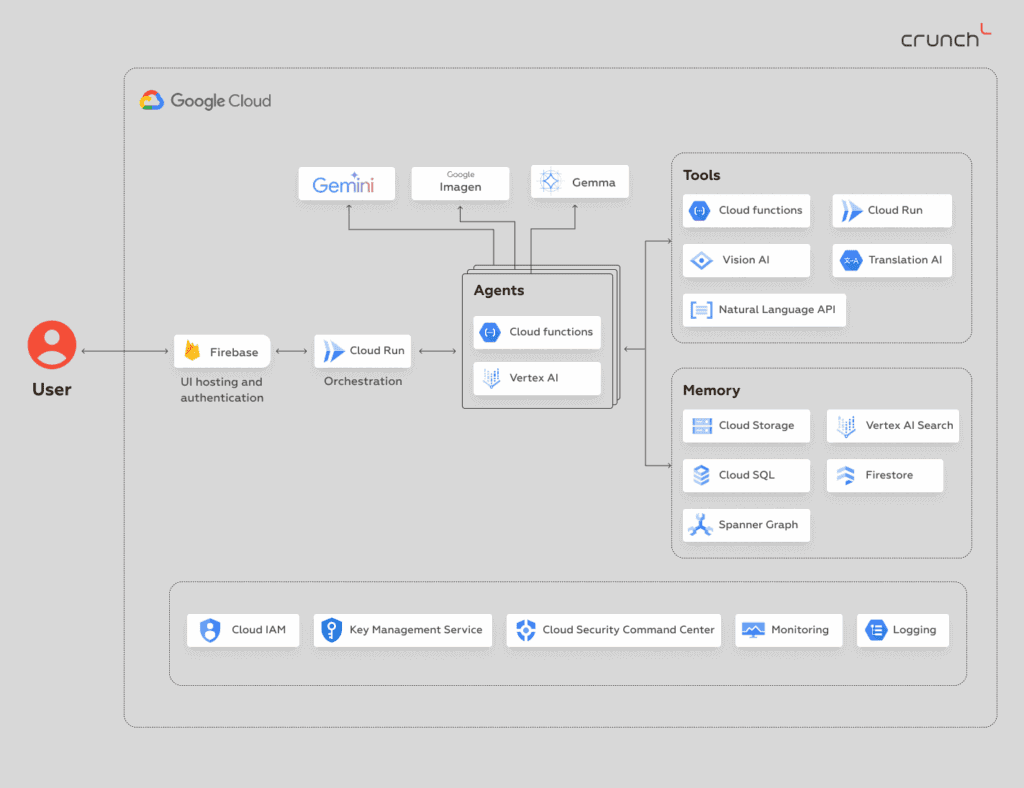
Figur 5. GCP referensarkitektur för multiagentsystem
Slutsats
När företag skyndar sig att integrera autonoma AI-agenter i sin molnbaserade infrastruktur är valet av en molnagnostisk arkitektur en strategisk nödvändighet.
AWS, Azure och GCP erbjuder alla en rik uppsättning inbyggda tjänster för att bygga, orkestrera och skala AI-agenter. Varje molnleverantör erbjuder ett moget och ständigt utvecklande ekosystem av tjänster som kan driva robusta multiagentsystem i produktion.
På Crunch-IS kan vi hjälpa till med att utforma och implementera AI-agentarkitekturer anpassade till din infrastruktur. Om du vill utforska rätt tillvägagångssätt för din organisation, boka en kostnadsfri konsultation med vårt team för att komma igång.