Lift-and-shift-migrering av et system for pasientbooking og fakturering til AWS

Opptil $300K
i eliminerte kostnader for maskinvareoppgradering
99,9 %+
systemtilgjengelighet
Lift-and-shift-migrering av et system for pasientbooking og fakturering til AWS | Crunch-IS Case Study
En rask, lavrisiko skymigrering som reduserte driftsrisiko og forbedret tilgjengelighet for inntektskritiske helsearbeidsflyter – uten å forstyrre kliniske operasjoner.
Industri:

Helsevesen (poliklinikker)

Sted:

USA

Varighet:

10 uker

Technologies
VMware vSphere
Windows Server (IIS)
Microsoft SQL Server
AWS
Amazon EC2
Amazon VPC
Site-to-Site VPN
AWS IAM
AWS KMS
AWS CloudTrail
Amazon CloudWatch
AWS Backup
Terraform
CI/CD
01

Om klienten

Klienten er en liten helseorganisasjon som driver poliklinikker i USA. Interne team er avhengige av en nettapplikasjon for pasientplanlegging, kvalifiseringskontroller og faktureringseksporter, som er tett integrert med deres EPJ-system.

Applikasjonen var forretningskritisk, og enhver nedetid påvirket direkte innsjekkingsprosessene ved klinikken og etterfølgende faktureringsoperasjoner.
Lift-and-shift-migrering av et system for pasientbooking og fakturering til AWS | Crunch-IS Case Study
02

Utfordring

Kunden kjørte applikasjonen i et lokalt VMware-miljø som ble stadig mer risikabelt å drifte.

Infrastrukturkomponenter nærmet seg slutten av levetiden, uplanlagt nedetid forstyrret den daglige driften, og ekstern tilgang for administratorer og supportteam var begrenset av VPN-flaskehalser. Inkonsekvent oppdateringsadministrasjon og revisjonsmuligheter økte de operasjonelle og samsvarsrisikoene.

Samtidig måtte organisasjonen handle raskt. Inntektsvirksomheten kunne ikke tåle et langt refaktoreringsprosjekt eller moderniseringsprosjekt, så teamet valgte en lift-and-shift (rehost)-tilnærming (migrere først og utsette optimalisering) samtidig som de opprettholdt HIPAA-tilpassede sikkerhetskontroller.

03

Løsningen vi leverte

Crunch-IS gjennomførte en kontrollert lift-and-shift-migrering til AWS, med prioritering av hastighet, stabilitet og minimale applikasjonsendringer.

Migrasjonsomfang og målmiljø

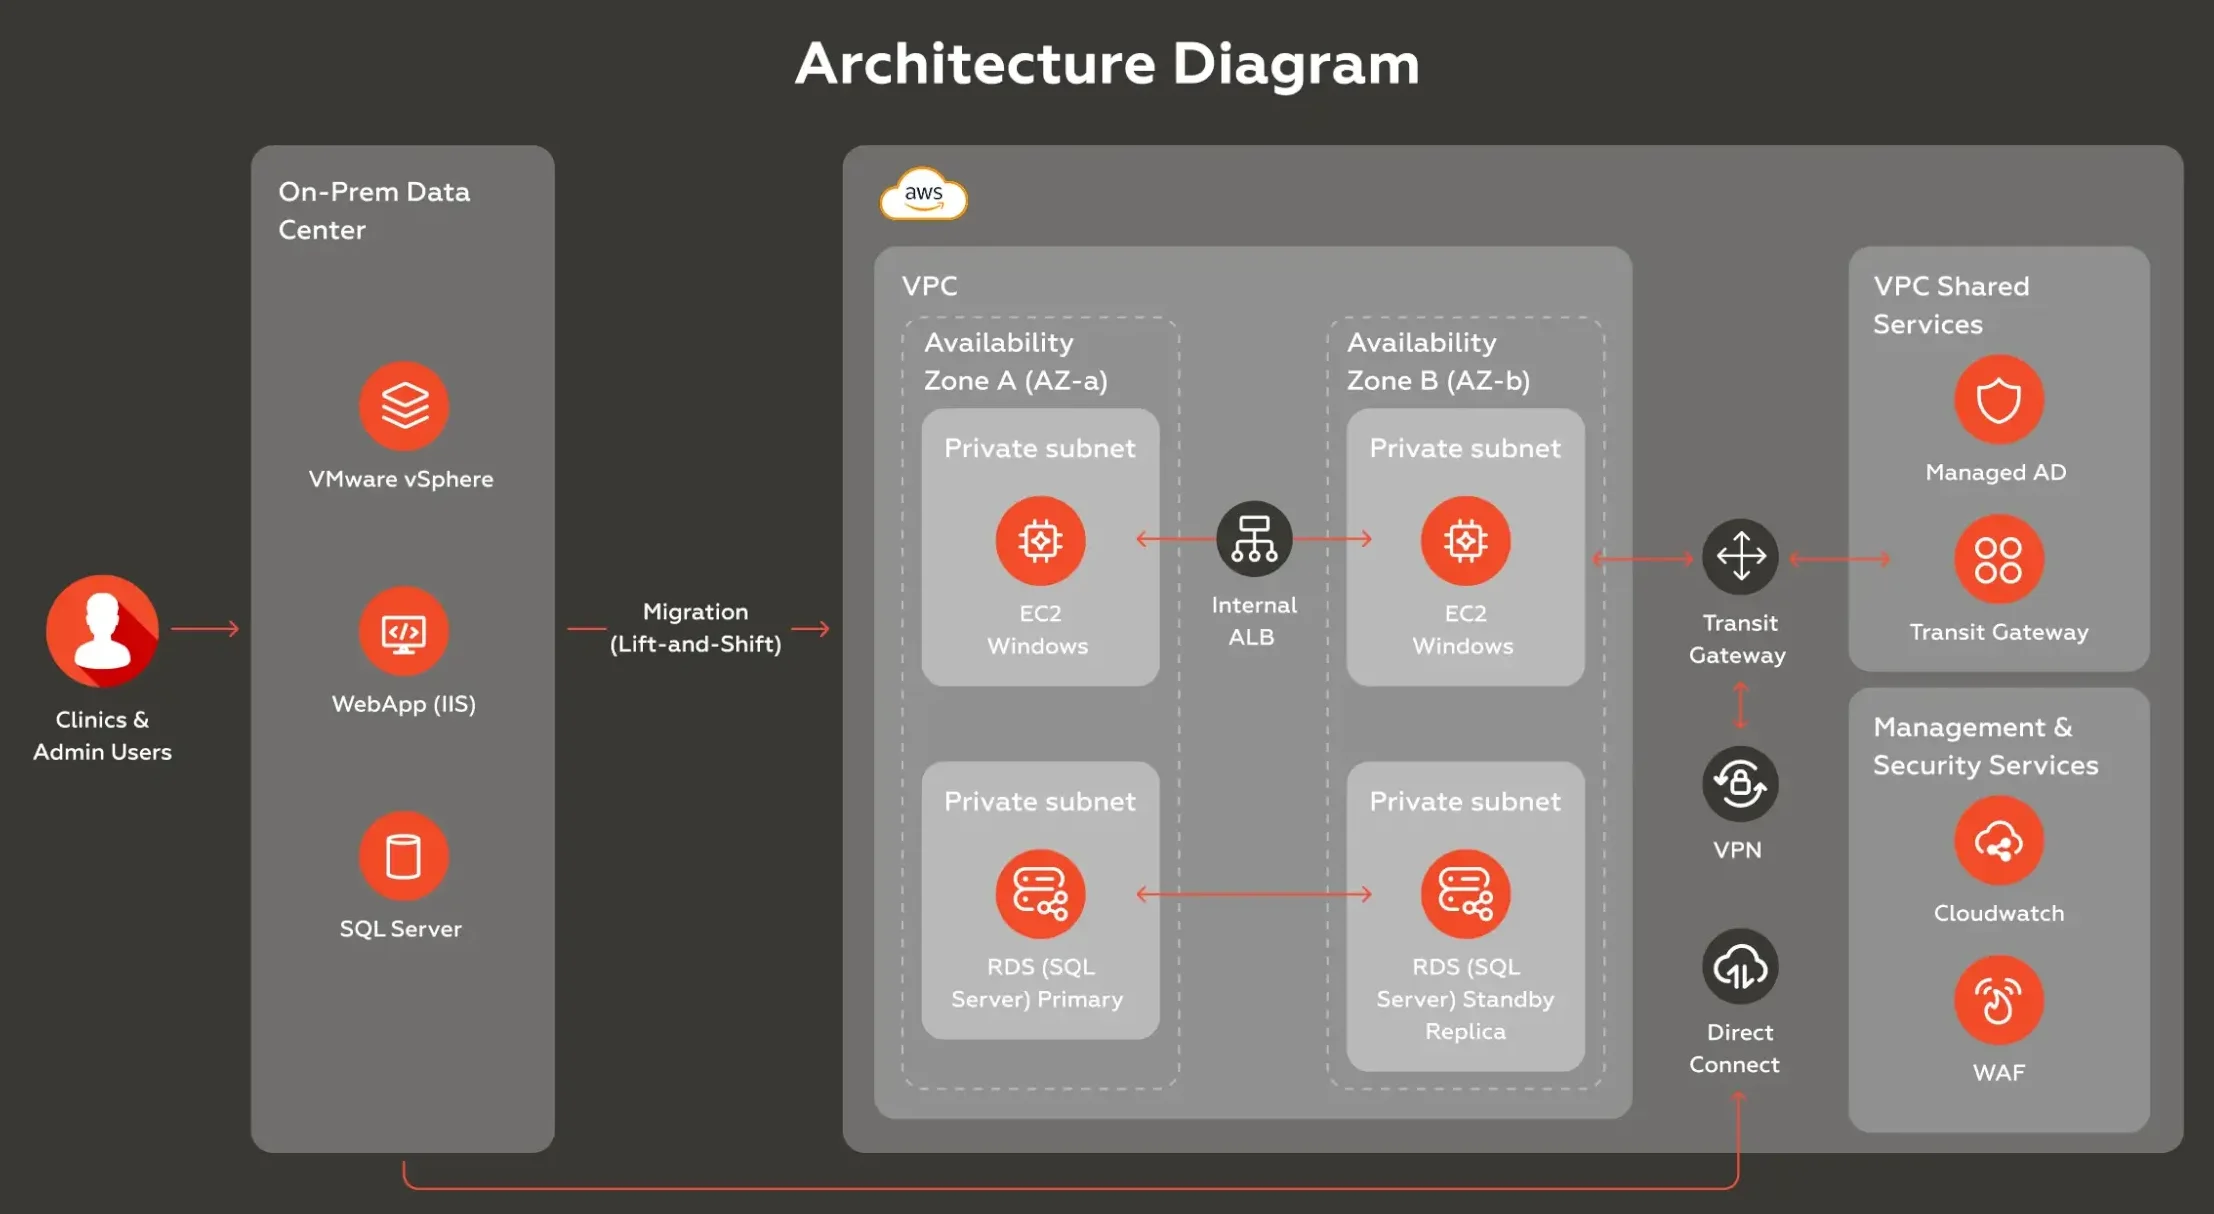
Vi designet et lett, produksjonsklart AWS-miljø, og etablerte en dedikert VPC med tydelig segmenterte offentlige og private subnett. Web- og databaselagene ble isolert i private nettverk, med kontrollert tilgang gitt til klinikkpersonell og administratorer.

Grunnleggende EC2-konfigurasjoner ble klargjort for Windows-arbeidslaster, inkludert en oppdateringsstrategi, herdede AMI-er og en repeterbar prosess for å levere instanser.

For å minimere risiko og overholde stramme tidsfrister, ble refaktorering av applikasjoner, arkitektonisk redesign og store endringer i EPJ-grensesnittet bevisst utsatt og holdt utenfor omfanget av denne fasen.

Vurdering og migreringsplanlegging

Før gjennomføringen kartla vi avhengigheter for å identifisere EPJ-grensesnitt, planlagte eksportjobber, autentiseringsflyter og støttetjenester.

Migreringen var strukturert i klare faser:

  • grunnleggende nettverk, identitet og logging
  • migrering av web-nivået
  • databasemigrering og synkronisering
  • omkobling, validering og stabilisering

Hver fase inkluderte definerte tilbakerullingstrinn og risikoreduserende tiltak for ytelse, tilkobling og datakonsistens.

Gjennomføring av datamigreringen

Gitt lift-and-shift-begrensningen og behovet for å minimere applikasjonsendringer, implementerte vi en SQL Server-migreringstilnærming kompatibel med det eksisterende miljøet.

Datasynkronisering ble håndtert ved hjelp av metoder med lav påvirkning som var kompatible med klientens SQL Server-utgave, og holdt systemet i drift frem til den endelige overgangen. Under migreringen ble skriveaktivitet kort satt på pause, en endelig synkronisering ble fullført, og tilkoblinger ble byttet etter validering av nøkkeltransaksjoner og rapporter.

Minimale endringer i applikasjon og infrastruktur

Bare vesentlige konfigurasjonsendringer ble innført, som databaseendepunkter, interne URL-er og sertifikater.

Infrastrukturen ble kodifisert ved hjelp av Terraform for å sikre repeterbarhet og redusere manuell inngripen. En kontrollert distribusjonsprosess for konfigurasjonsoppdateringer erstattet ad-hoc «RDP-og-klikk»-endringer, noe som reduserte operasjonell risiko.

Sikkerhets- og samsvarskontroller

Sikkerhet ble integrert i miljøet fra begynnelsen. Data ble kryptert i hvile og under overføring, tilgang ble begrenset ved bruk av IAM-roller med minst mulig privilegier, og bred administrativ tilgang ble eliminert.

Reviderbarhet ble forbedret gjennom sentralisert logging og CloudTrail. HIPAA-tilpassede driftskontroller ble dokumentert, inkludert retningslinjer for oppbevaring av sikkerhetskopier og prosedyrer for hendelsesrespons.

Testing, overgang og stabilisering

Valideringen tok for seg både teknisk og operasjonell beredskap. Avstemming av data sikret konsistens mellom fakturerings- og konsultasjonsdata, mens ytelsestester simulerte klinikkens morgenrush-scenarioer.

Den endelige overgangen ble fullført utenom arbeidstid, med det lokale miljøet opprettholdt gjennom den innledende stabiliseringsperioden. Støtte etter migrering inkluderte overvåkingsdashboard, tilpasning av oppdateringsfrekvens og forbedring av kostnadssynlighet for å støtte fremtidig optimalisering.

Crunch-IS image case study
04

Klientens resultater

Som et resultat av den kontrollerte lift-and-shift-migreringen oppnådde klienten følgende resultater:

  • 99,9 %+ systemtilgjengelighet, som reduserer uplanlagt nedetid med 70+ timer per år og beskytter inntektskritiske planleggings- og faktureringsoperasjoner.
  • Gjenopprettingstid ved katastrofe ble redusert fra timer til minutter, med RTO (Recovery Time Objective) redusert fra 4 til 8 timer til under 15 minutter og RPO (Recovery Point Objective) redusert fra 24 timer til under 15 minutter, noe som betydelig reduserer risikoen for datatap og inntektsavbrudd.
  • $150K–$300K i kapitalutgifter unngått ved å eliminere maskinvareoppgraderinger på stedet og lisenskostnader, slik at midler kunne omdirigeres mot pasientpleie og operasjonelle prioriteringer.
  • 50 % reduksjon i infrastrukturrelaterte støttehenvendelser, som frigjør IT-ansatte til å fokusere på initiativer med høyere verdi i stedet for manuelt vedlikehold.
  • Raskere sikkerhets- og operasjonelle endringer, med infrastrukturoppdateringer som går fra dager til timer gjennom Infrastructure-as-Code og automatiserte utrullinger.
  • Sterkere reviderbarhet og etterlevelsesberedskap, som reduserer forberedelsene til etterlevelsesrevisjon fra uker til dager gjennom sentralisert logging og automatisert bevisinnsamling.

Fortell oss hva du bygger

Send en skisse, en spesifikasjon eller tre setninger om hvor systemet har stoppet opp. Vanligvis er én samtale nok til å finne ut om vi er det rette valget for deg.

Skreddersydd programvare, AI og ML, data og analyse, sky og sikkerhet – fra tidlig prosjektavgrensning til langsiktig levering.

  • 170+ eksperter
  • 120+ leverte prosjekter
  • 97% helt fornøyde

    Jeg har lest og akseptert Bruksvilkårene og Personvernerklæringen *

    Vi og våre samarbeidspartnere bruker teknologi som informasjonskapsler på nettstedet vårt for å tilpasse innhold og annonser, tilby funksjoner for sosiale medier og analysere trafikken vår. Klikk på «Godta» for å samtykke til bruk av denne teknologien på nettet.

    Decline